about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

اغوای کاربران اندرویدی به نصب بدافزار

هکرها از استراتژی مهندسی اجتماعی برای اغوای کاربران به نصب بدافزارهای اندرویدی استفاده می کنند.


به گزارش کارگروه امنیت سایبربان به نقل از اس سی مگزین؛ شرکت امنیت سایبری ترند میکرو (Trend Micro)، طی گزارشی اعلام کرد که یک برنامه گفتگو با مهندسی اجتماعی موجب شده تا کاربران بدافزار روی تلفن‌های همراه خود نصب کنند.

رویکرد این بدافزارها جاسوسی و سرقت اطلاعات است. در این روش هکرها دو پیشنهاد پیش روی قربانیان قرار می‌دهند، این پیشنهاد‌ها عبارت‌اند از دیدن عکس‌های غیراخلاقی یا پیدا کردن دوستان جدید؛ که در هر دو صورت و با انتخاب هریک از این دو مورد، این کاربر است که قربانی می‌شود.

گروه امنیتی شرکت ترند میکرو طی گزارشی اعلام کرد که از بدافزار یاد شده، شواهدی پیدا کردیم که نشان میدهد این برنامه مخرب توسط هکرهای پاکستانی طراحی و منتشر شده است اما هنوز به جواب قطعی در این باره دست نیافته ایم.

در اینجا دو سناریو برای کاربر رقم می خود که در نتیجه آن دو رویداد به وقوع می پیوندد.

رویداد اول

اولین وب سایتی که روش مهندسی اجتماعی و فیشینگ را در این باره کلید زد، وبگاه «Fuddi Duniya» بوده است که در صفحه اصلی آن برنامه ای با همین نام جهت دانلود قرار داده شده است.

از این رویداد بدتر، فروشگاه اینترنتی گوگل (Google Play) بدافزار یاد شده را به عنوان برنامه کاربردی جهت دانلود قرار داده است. این موضوع سبب می شود کاربران با اعتماد بیشتری این برنامه مخرب را نصب کنند.

رویداد دوم

ترغیب کاربران به نصب برنامه ای دیگر است که جهت گفتگو طراحی شده است. این بدافزار هم از طریق فروشگاه اینترنتی گوگل قابل دریافت است.

به نظر می رسد باید ساز و کار فعالیت فروشگاه اینترنتی گوگل تغییر یابد، زیرا در اخبار متعدد شاهد این واقعیت بودیم که بدافزارها در قالب برنامه های کاربردی از طریق این فروشگاه منتشر می شوند. از آنجایی که این فروشگاه یک سرویس بین المللی بوده و مورد اعتماد عموم کاربران است، به بهترین بستر برای انتشار بدافزار ها مبدل شده است.
تازه ترین ها
بررسی
1405/07/12 - 09:34- آسیا

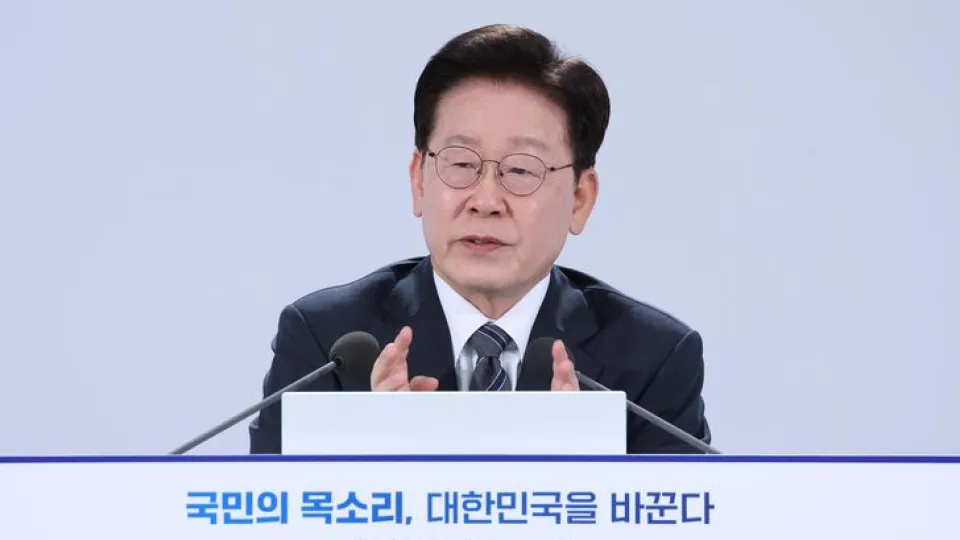
بررسی حملات سایبری هوش مصنوعی به بانک‌ها

لی جائه میونگ، رئیس‌جمهور کره جنوبی، روز یکشنبه دستور تحقیقات جامع درباره مجموعه‌ای از نشت‌های اطلاعاتی اخیر در بانک‌های این کشور را صادر کرد؛ حوادثی که همزمان با افزایش استفاده مهاجمان از هوش مصنوعی برای هدف قرار دادن مؤسسات مالی رخ داده‌اند.

احتمال
1405/07/12 - 09:26- آسیا

احتمال آغاز بحران مالی بعدی با یک حمله سایبری

سانجی مالهوترا، رئیس بانک مرکزی هند، هشدار داده است بحران مالی بعدی لزوماً از یک بانک آغاز نخواهد شد و ممکن است یک رویداد ژئوپلیتیکی، حمله سایبری یا نقص فنی زمینه‌ساز آن باشد.

رزمایش
1405/07/12 - 09:17- آسیا

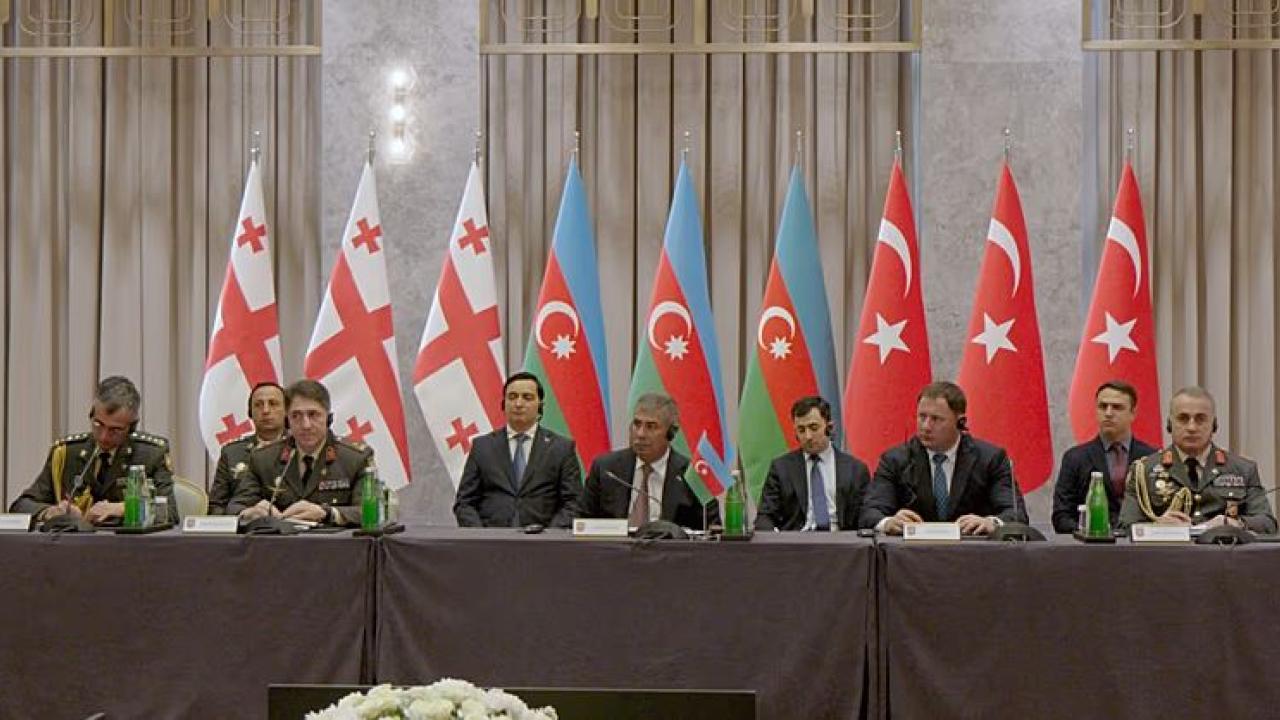
رزمایش بزرگ نظامی جمهوری آذربایجان، ترکیه و ازبکستان

بیش از ۳۵۰۰ نیروی نظامی از جمهوری آذربایجان، ترکیه و ازبکستان در رزمایش مشترک قدرت اتحاد ۲۰۲۶ شرکت کردند؛ رزمایشی که برای نخستین بار در منطقه قره‌باغ جمهوری آذربایجان برگزار شد و کشورهایی از جمله ایران نیز به‌عنوان ناظر در آن حضور داشتند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.