



اظهارات کارشناس مسائل سایبری اوکراین پیرامون حمله سایبری به این کشور
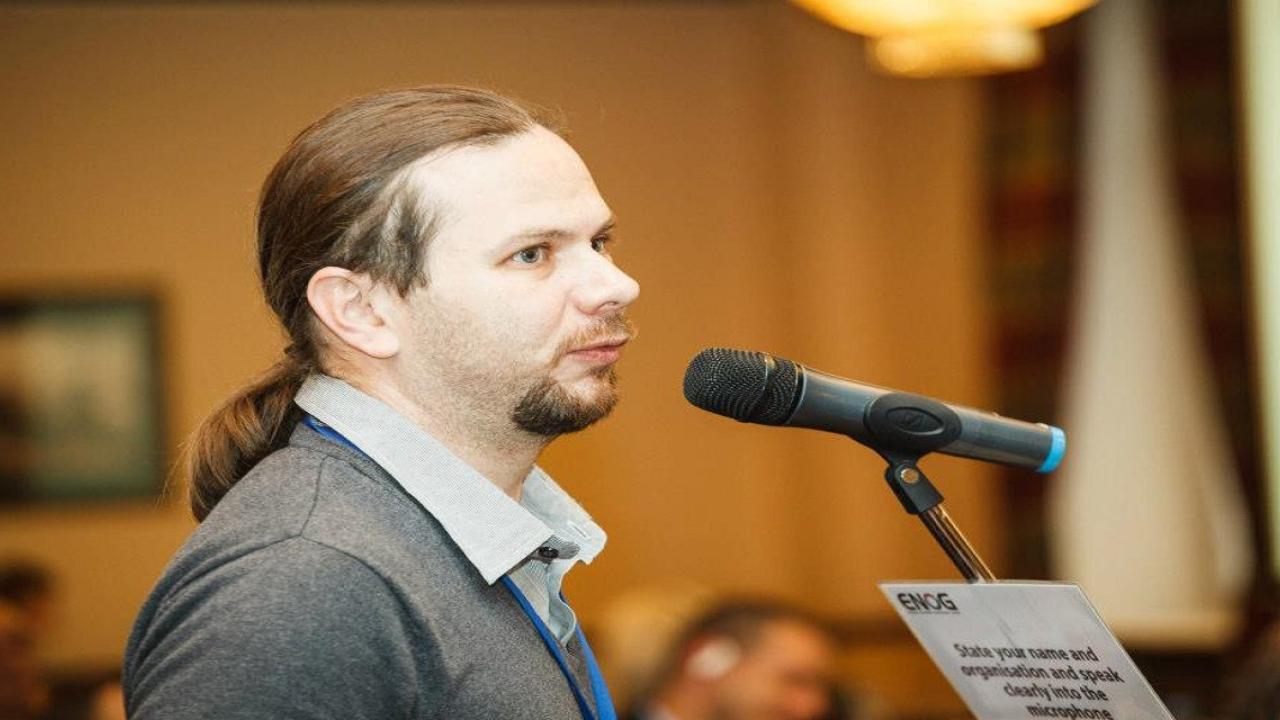
به گزارش کارگروه بینالملل سایبربان؛ عضو هیئتمدیره انجمن اینترنت اوکراین ماکسیم تولیِف در جمع خبرنگاران اعلام کرد نمیتوان رد پای روسیه را در حمله سایبری 14 ژانویه به وبسایتهای اوکراین رد کرد، اما بااینحال سرویسهای اطلاعاتی فدراسیون روسیه بهاحتمالقوی به روش دیگری نیز میتوانستند عمل کنند.
تولیف اظهار داشت:
این میتواند هرکسی باشد. از ردپای روسیه گرفته تا یک کارمندی که از چیزی آزرده شده است. حتی یک کارشناس باتجربه در این زمینه کافی است فقط عصری بنشیند این تعداد از وبسایتهای دولتی را هک کند. دلیل چنین آسیبپذیریای این است که همه سازمانهای دولتی رویکردی سیستماتیک به امنیت سایبری نداشتند، حتی نرمافزارها را برای مدت طولانی بهروزرسانی نکرده بودند.
این کارشناس اعلام کرد درنتیجه اقدامات هکرها بهجز پورتال «دیا» حداقل میزان خسارت واردشده است. برخیها نیز نتوانستند شرکتی را ثبت کنند یا هزینه مهم دولتی را پرداخت کنند، یک کیوآرکد در مورد واکسیناسیون نشان دهند که خسارت قابلتوجهی بوده است.
عضو هیئتمدیره انجمن اینترنت اوکراین خاطرنشان کرد که قبلاً برخی کارشناسان «اتحادیه سایبری» در مورد آسیبپذیری سیاماس اکتبر گزارش داده بودند که در ماه می سال گذشته کشفشده بود، بنابراین هیچ آسیبپذیری روز صفری در وبسایتهای دولتی وجود نداشته که کسی از آن بیاطلاع باشد.
تولیف افزود:
چنانچه از این حفره سرویسهای اطلاعاتی روسیه بهرهبرداری میکردند، آنها بههیچوجه کاری را که این مهاجمان انجام دادند انجام نمیدادند: آنها تصویر پیشپاافتاده و مبتذل نمایش نمیدادند. آنها اطلاعات را جمعآوری میکردند: چه کسی وارد سایت میشود، از چه آدرس آیپی، با چه پسوردی، رمز عبور را مطمئناً سرقت میکردند، چراکه از این طریق میتوانند به منبع دسترسی داشته باشند. همین رمز عبور میتواند، بهعنوانمثال، برای یک سیستم داخلی مناسب باشد و نفوذ رخ دهد ... این چیزی است که خطرناک است، چراکه نامحسوس است، اما چندین برابر خطرناکتر است، چونکه مهاجم کاملا به کل سیستم دسترسی پیدا میکند.
این کارشناس میگوید مطمئن نیست که پس از حمله سایبری نتیجهگیریهای درستی انجام شده است، بهعنوانمثال، پس از حمله کارمندان سهلانگار اخراج شدند و پیمانکاران تغییر کردند تا چنین رخدادهایی تکرار نشود.