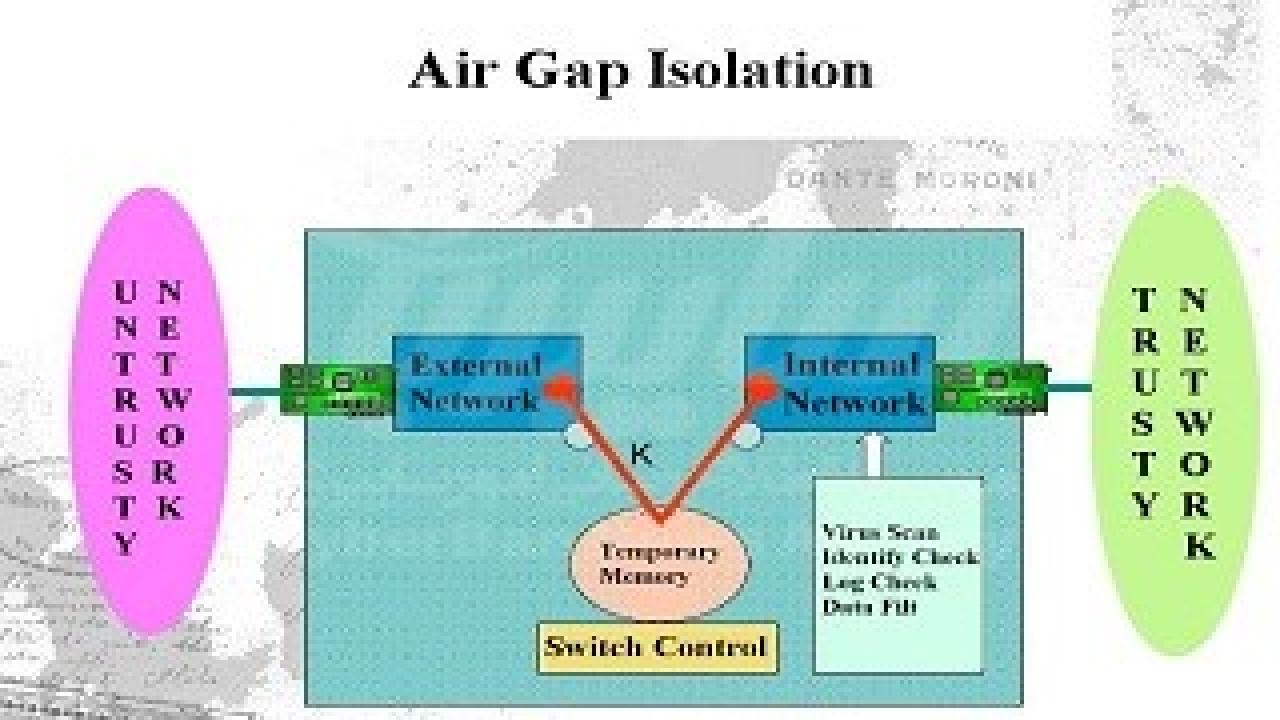



اسراییل در تلاش برای نفوذ به محیط Air-gap
به گزارش واحد متخصصین سایبربان، محققان امنیتی چکپوینت مدتهاست به دنبال راهحلی برای نفوذ به محیطهای Air-gap هستند. منظور از محیط Air-gap، ایزوله بودن آنها از هرگونه ارتباط با محیط خارجی است. به دلیل امکان نفوذ از طریق اینترنت یا هر بستر عمومی دیگری، هیچگونه ارتباط خارجی ازجمله اینترنت و امواج رادیویی در محیطهای Air-gap وجود ندارد.
این نوع طراحی به دلیل حساسیت بالای مراکز مهم کشور مانند مراکز انرژی، امنیت و سایر موارد حساس است به گونهای که ضربه زدن به آنها خسارت جبرانناپذیری به همراه خواهد داشت. ازجمله مراکزی که از این معماری استفاده میکند، نیروگاههای هستهای ازجمله نطنز است که با روشهای معمول سایبری نمیتوان به آنها نفوذ کرد. ویروس استاکسنت توانست از طریق فلش آلوده به سامانههای نطنز نفوذ کند.
هکرهای اسرائیلی بهمنظور ضربه زدن به ایران، مدتهاست به دنبال روشهای مختلف عبور از محدودیتهای Air-gap هستند. هماکنون این هکرها به ادعای خود بدافزاری را توسعه دادهاند که مخصوص سامانههای Air-gap بوده و میتواند بهآرامی تمامی سامانههای موجود در Air-gap را آلوده سازد.
نحوه نفوذ به محیطهای Air-gap از راه سختافزار است. یعنی سختافزارهایی که خریداری میشوند دارای قابلیت نفوذ بهطور ذاتی هستند. روش جدید هکرهای اسرائیل از طریق دستگاه KVM است که همزمان چندین سیستم به آن متصل هستند و بسیار کاربرد دارد.
معمولاً در صنایع بهمنظور تأمین امنیت از دو سامانه، یکی بهصورت آنلاین و سامانه دیگر منبع ذخیره اطلاعات حساس استفاده میشود. سامانه دوم هرگز نباید حتی برای لحظهای به اینترنت وصل شود. معمولاً برای راحتی کار ادمینها و کارمندان، این سامانههای توسط دستگاه KVM به یکدیگر متصل میشوند. همین نقطه ضعفی است که در اکثر سامانههای Air-gap وجود دارد.

دستگاه KVM میتواند بدافزار را از طریق سامانه متصل به اینترنت دریافت کرده و وارد سامانه Air-gap کند. هر بهروزرسانی و دستور دیگری نیز از همین طریق انجام میشود. با این شرایط حتی اگر امنترین سیستمعامل هم استفاده شود، به دلیل وجود KVM همیشه راه برای هکرها باز است.
در حال حاضر KVMها در حال بهروزرسانی هستند تا قابلیت اختصاص IP هم داشته باشند که اوضاع از این هم خطرناکتر خواهد شد.


