about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

در اوایل سال جاری، محققان کسپرسکی از وجود یک تروجان بانکی جدید آگاهی پیدا کردند که مشتریان حدود 100 موسسه مالی را مورد هدف قرار داده است.

در اوایل سال جاری، محققان کسپرسکی از وجود یک تروجان بانکی جدید آگاهی پیدا کردند که مشتریان حدود 100 موسسه مالی را مورد هدف قرار داده است. این تروجان، توسط کسپرسکی Neverquest نامیده شده که در 18 ژوئیه 2013منتشر شده است.
محققان می‌گویند از ظرفیت این تروجان جدید به طور کامل استفاده نشده است. با این حال، با توجه به اینکه این تروجان مکانیسم‌های عملیاتی خود را مداوم تکرار می‌کند، می‌تواند به سرعت گسترش یابد. Neverquest با کمک دانلودکنندگان تروجان توزیع شده است. دانلودکنندگان یک فایل کتابخانه را نصب و مطمئن می‌شوند که آن به طور خودکار با ایجاد یک رجیستری قابل اجرا می‌شود.
پس از اجرا، این تهدید چک می‌کند که سیستم آلوده شده باشد، در غیر اینصورت، به دستور خود بر می‌گردد و سرور را به منظور بازیابی فایل تنظیماتش کنترل می‌کند. فایل تنظیماتی شامل لیستی از 28 وب سایت متعلق به بانک‌ها و سیستم‌های پرداخت کشورهای مختلف، از جمله هند، ترکیه، آلمان و ایتالیا می‌باشد.
هنگامی که یکی از این وب سایت‌ها بازدید شد، Neverquest یک صفحه فیشینگ اعمال می‌کند. تمام اطلاعات وارد شده در صفحه‌های مخرب از جمله نام، اطلاعات کارت پرداخت، تاریخ تولد، شماره امنیت اجتماعی، رمز عبور و اطلاعات تماس است که به مهاجمان ارسال می‌شود. با استفاده از این اطلاعات در دست، هکرها می‌توانند معاملات جعلی را با استفاده از یک سرور SOCKS  و سرور VNC  برای اتصال به کامپیوتر آلوده انجام دهند.
Neverquest  وب سایت‌های بازدید شده توسط کاربران را نظارت می‌کند. هنگامی که کلمات کلیدی خاص شناسایی می‌شوند، محتویات این وب سایت‌ها و URL  آنها به مهاجمین ارسال می‌شود.
اگر وب سایت بتواند به هدف مورد نظرعملی شود، هکرها یک صفحه وب جدید مخربی را ایجاد می‌کنند. سپس فایل تنظیمات به روز رسانی شده و به تمام میزبان‌های آلوده توزیع می‌شود.\

تازه ترین ها
انتقاد
1405/07/25 - 10:43- آمریکا

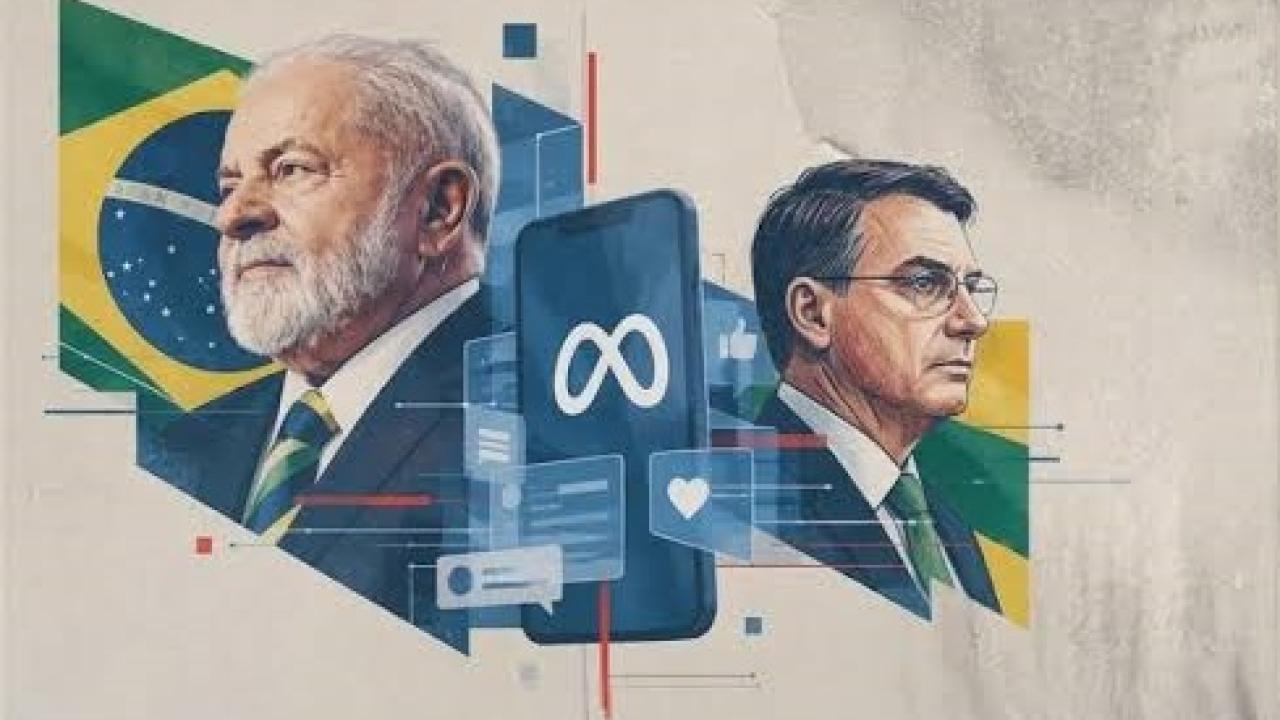
انتقاد از متا به دلیل سوگیری الگوریتمی در انتخابات برزیل

کمپین ریاست‌جمهوری برزیل شکایتی انتخاباتی علیه شرکت متا به دلیل ادعای سوگیری الگوریتمی ارائه کرد.

ابعاد
1405/07/25 - 10:08- جرم سایبری

ابعاد تازه سرقت اطلاعات از نهاد کمک حقوقی بریتانیا

مقام‌های دولت بریتانیا اعلام کردند حمله سایبری به آژانس کمک حقوقی این کشور (LAA) بسیار گسترده‌تر از برآوردهای اولیه بوده و اطلاعاتی با قدمت نزدیک به پنج دهه را دربر گرفته است.

ناکامی
1405/07/25 - 10:01- آمریکا

ناکامی تیندر و هینج در مهار کلاهبرداری‌های عاطفی

بررسی یک‌ساله کمیته مشترک اقتصادی کنگره آمریکا نشان می‌دهد که در ۹ ماه نخست سال ۲۰۲۵، نزدیک به یک‌میلیون و ۵۰۰ هزار کلاهبردار و فرد متخلف در اپلیکیشن‌های دوست‌یابی تیندر (Tinder) و هینج (Hinge) با کاربران واقعی ارتباط برقرار کرده‌اند.