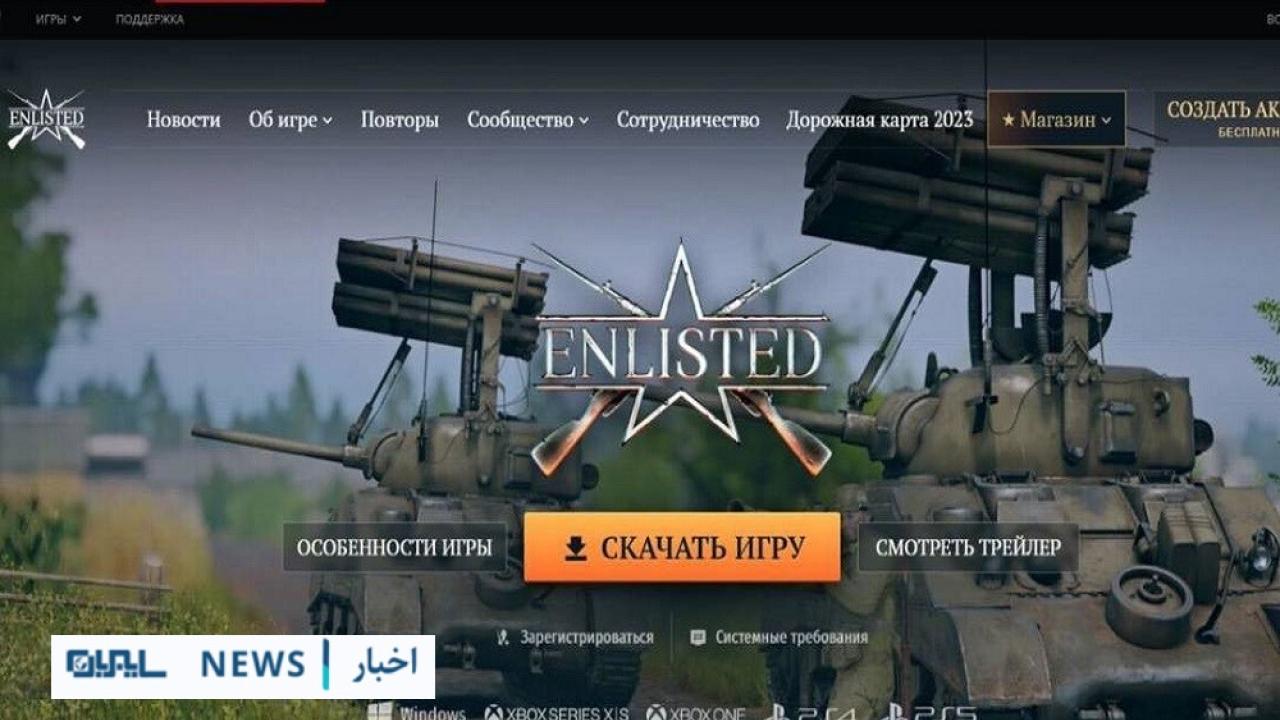
به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، بر اساس گزارشی که این هفته توسط شرکت امنیت سایبری سایبل (Cyble) منتشر شده، هکرها از یک وب سایت جعلی که شباهت زیادی به صفحه وب رسمی انلیستد دارد برای توزیع باج افزار استفاده کرده اند.
در حالی که محققان این حمله را به گروه خاصی نسبت نداده اند، معتقدند که این کمپین به جنگ جاری بین روسیه و اوکراین مرتبط است.
انلیستد یک بازی رایگان است که در طول جنگ جهانی دوم اتفاق میافتد و حول نبردهای اصلی در تمام جبهههای جنگ میچرخد.
این بازی توسط شرکت روسی گایجین انترتیمنت (Gaijin Entertainment) در سال 2021 منتشر شده و ماهیانه بین 500 هزار تا یک میلیون بازیکن فعال دارد.
وبسایت جعلی انلیستد میزبان یک نصبکننده بازی و باجافزار قانونی است که از بدافزار رمزنگاری بدنام واناکرای (WannaCry) تقلید میکند که ظاهراً توسط گروه هکری کره شمالی به نام لازاروس (Lazarus) ایجاد شده است.
این باجافزار، نام واناکرای نسخه 3 (WannaCry 3.0) را برگزیده است و از پسوند فایل wncry برای رمزگذاری فایلها استفاده میکند، اگرچه این یک نوع اصلی از بدافزار واناکرای نیست.
نرمافزار مخربی که توسط مجرمان سایبری از طریق انلیستد توزیع میشود، یک نوع سفارشیشده از باجافزار منبع باز است که به نام کرایپتر (Crypter) شناخته میشود.
این باج افزار برای سیستم های ویندوز طراحی شده و در پایتون کدگذاری شده است.
هنگامی که واناکرای نسخه 3 وارد سیستم قربانی می شود، فایل ها را رمزگذاری می کند و یک یادداشت باج به نمایش می گذارد که می گوید اسناد، فیلم ها، تصاویر و سایر فایل های رایانه ای بدون کلید رمزگشایی قابل باز شدن نیستند.
یادداشت باجافزار دستورالعملهایی را در مورد نحوه تماس با هکرها از طریق تلگرام برای مذاکره در مورد هزینه رمزگشایی ارائه میدهد و همچنین شامل هشداری در مورد مهلت پرداخت است و دکمهای برای دسترسی به لیست فایلهای رمزگذاری شده دارد.
در نهایت، این بدافزار تصویر پسزمینه دسکتاپ را تغییر میدهد تا به قربانیان یادآوری کند که دستورالعملها را دنبال کنند.
به گفته سایبل، عوامل تهدید اغلب بازی های محبوب را هدف قرار می دهند تا به مجموعه بزرگتری از قربانیان احتمالی دست یابند.
به گفته محققان، هنگام جستجوی بازیهای رایگان یا غیرقانونی، برخی از گیمرها اقدامات امنیتی را نادیده میگیرند و ناآگاهانه نرمافزارهای مخرب را روی سیستم خود دانلود میکنند.
به عنوان مثال، در ماه ژانویه، مجرمان سایبری کلاهبرداری هایی را در زمینه بازی لست آف آس (The Last of Us) طراحی کردند، به این امید که بازیکنانی را که انتظار انتشار سریال تلویزیونی با همین نام در شبکه اچ بی او (HBO) را داشتند، جذب کنند.
قبل از انتشار این نمایش، کلاهبرداران بدافزاری را که به عنوان دانلود بازی برای رایانه شخصی پنهان شده بود، توزیع کرده و یک نسخه مخرب برای پلی استیشن ارائه کردند.

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا
هکرهای باجافزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل نخستین فرماندهی «چنددامنهای» در نیروی زمینی آمریکا
نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنهای خود خبر داد؛ اقدامی که بهعنوان یکی از مهمترین گامهای برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگهای آینده ارزیابی میشود.

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران
از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.


پیشنهاد 7 میلیارد دلاری آمازون برای خرید استارتآپ اسرائیلی
آمازون در حال مذاکره برای خرید استارتآپ هوش مصنوعی اسرائیلی «Decart» به قیمت ۷ میلیارد دلار است.

لزوم تقویت امنیت سایبری در ایستگاههای پلیس فیلیپین
پلیس ملی فیلیپین به دنبال بهبود توانایی واکنش به جرایم سایبری در هر ایستگاه پلیس است.
حمله سایبری به سامانههای سرمایشی سوپرمارکتهای فرانسه
چندین زنجیره بزرگ سوپرمارکتی در فرانسه هدف حمله سایبری به سامانههای سرمایشی فروشگاهها قرار گرفتهاند؛ حملهای که به گزارش رسانههای محلی، موجب افزایش دمای یخچالها و از بین رفتن مقادیر قابلتوجهی از مواد غذایی تازه شده است.
مطالب مرتبط
در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده میشوند.