about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

آلوده شدن 80 هزار رایانه به بدافزار Dexphot

شرکت مایکروسافت با انتشار گزارشی از آلوده شدن 80 هزار رایانه به بدافزار ماینینگ Dexphot خبر داد.

به گزارش کارگروه حملات سایبری سایبربان؛ به‌تازگی کارشناسان شرکت مایکروسافت در خصوص حملات بدافزار دکس‌فوت (Dexphot)، ماینر ارزهای دیجیتال، به کاربران هشدار داده و اعلام نمودند این بدافزار تاکنون 80 هزار رایانه در سراسر جهان را آلوده ساخته است. به گفته کارشناسان این شرکت، دکس‌فوت به‌عنوان پیلود ثانویه و مرحله دوم آلودگی عمل کرده و روی سیستم‌هایی که از پیش با بدافزار ICLoader و گونه‌های مختلف آن آلوده‌شده‌اند، نصب می‌گردد. هدف آن نیز نصب ماینری است که به‌طور پنهان، منابع رایانه‌ای را سرقت کرده و برای حمله‌کننده، درآمد کسب می‌کند. این بدافزار از متدهای بدون فایل جهت اجرای کد مخرب در حافظه استفاده می‌کند، اگرچه ردپاهایی نیز از خود به‌جای می‌گذارد که از روی آن‌ها می‌توان آن را ردیابی کرد.  

به اعتقاد کارشناسان، اپراتورهای این بدافزار برای دور زدن سپرهای امنیتی و فرار از شناسایی، از روش‌های پیچیده به‌خصوص مبهم‌سازی (Obfuscation)، رمزنگاری و نام‌فایل‌های تصادفی جهت پنهان‌سازی فرایند نصب و تکنیک پلی‌مورفیسم (polymorphism) استفاده می‌کنند. آنها همچنین سیستم پروسس‌های قانونی را من‌جمله msiexec.exe ،unzip.exe ،rundll32.exe ،schtasks.exe و powershell.exe تحت کنترل خود درآورده و یک ماینر ارز دیجیتال را به همراه سرویس‌های مانیتورینگ و وظایف برنامه‌ریزی‌شده جهت آلوده سازی مجدد در صورت تلاش برای از بین بردن بدافزار، راه‌اندازی می‌کنند. 

مبهم سازی (Obfuscation) در حوزه توسعه نرم‌افزار به فرایند ایجاد سورس کدهایی گفته می‌شود که درک آن‌ها برای انسان دشوار است. معمولاً از روش‌های مبهم سازی برای پنهان کردن هدف و منطق پشت پرده کد یا مقادیر گنجانده‌شده در آن استفاده می‌کنند و به‌این‌ترتیب احتمال مداخله و مهندسی معکوس را کاهش داده یا آن را به یک معما و سرگرمی برای افرادی تبدیل می‌کنند که قصد خواندن آن را دارند. چندریختی یا پلی‌مورفیسم نیز در برنامه‌نویسی یک تکنیک پیشرفته است که امکان گسترش کدها را می‌دهد.

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

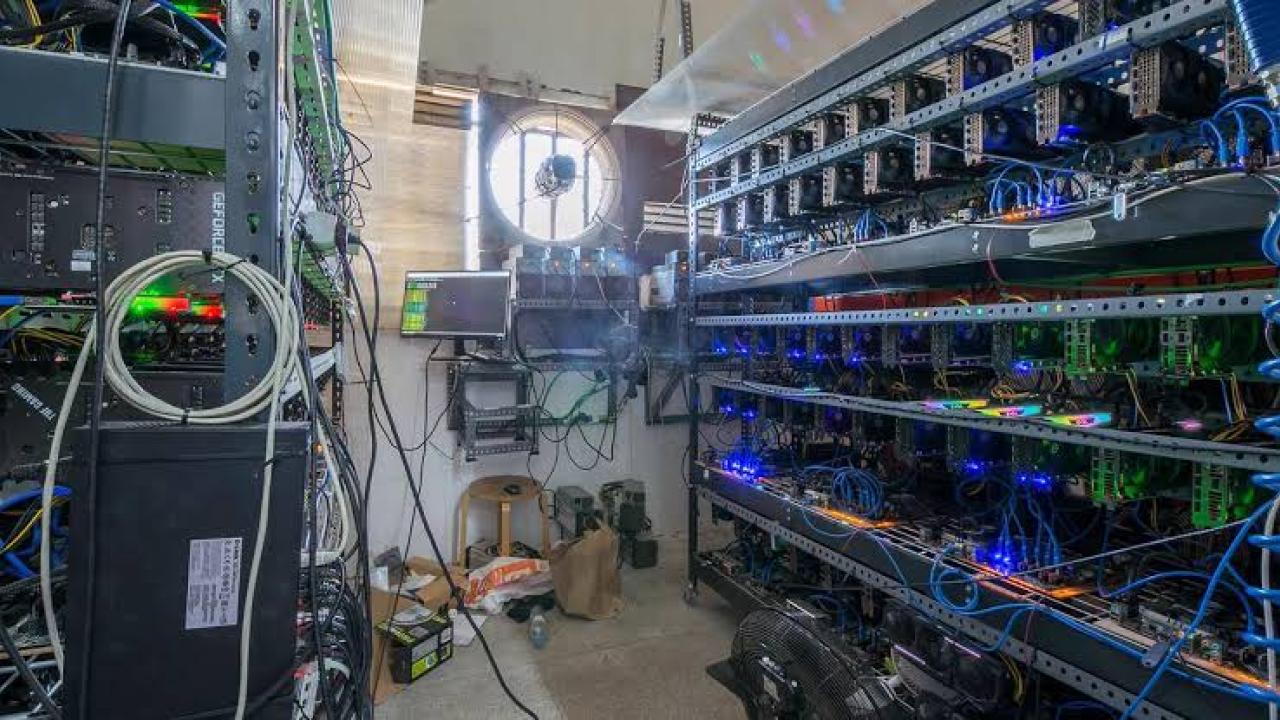
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.