

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

بدافزار «QakBot» بیش از 17 هزار کاربر را هدف قرار داده است. 

به گزارش کارگروه حملات سایبری سایبربان؛ یافته‌های محققان آزمایشگاه کسپرسکی نشان می‌دهد بیش از 17 هزار کاربر در سراسر دنیا از آغاز سال 2021 تاکنون هدف حمله یک بدافزار بانکی به نام کک بات (QakBot) قرارگرفته‌اند، که 10500 نفر از آن‌ها در روسیه واقع‌شده‌اند. شمار آلودگی‌ها به این بدافزار نسبت به سال گذشته 65% افزایش یافته است.  

بزرگ‌ترین کمپین‌های این بدافزار در سه‌ماهه اول سال 2021 زمانی که 12704 کاربر محصولات کسپرسکی با این تهدید روبرو شدند، ثبت شده است. از این تعداد 8068 کاربر در ماه ژانویه و 4007 نفر در ماه فوریه مورد تهاجم قرارگرفته‌اند. 

کک بات از سال 2007 فعالیت خود را آغاز کرده و با سرمایه‌گذاری‌هایی که روی به‌روزرسانی‌های آن انجام شده است به یکی از مخرب‌ترین بدافزارهای حال حاضر تبدیل شده است.  

آخرین نسخه‌های کک بات علاوه بر قابلیت‌های استاندارد برای چنین بدافزارهایی همچون کی‌لاگینگ، سرقت فایل‌های کوکی، لاگین‌ها و پسوردها، قادرند فعالیت‌های مشکوک را متوقف کرده یا در صورت راه‌اندازی در محیط مجازی خاموش شوند. این نسخه‌ها از به‌روزرسانی خودکار منظم پشتیبانی می‌کنند و متدهای رمزگذاری و بسته‌بندی کد باینری را تغییر داده‌اند.   

قابلیت جدید و غیرمعمول دیگر کک بات سرقت پست‌های الکترونیک به‌منظور انجام حملات مهندسی اجتماعی علیه کاربران از روی لیست آدرس قربانیان است. 

آنتون کوزمِنکو، کارشناس امنیت سایبری کسپرسکی در این خصوص می‌‎گوید:

بعید است حملات کک بات در آینده متوقف شود. نویسندگان این تروجان همچنان قابلیت‌های جدیدی را به آن اضافه کرده و ماژول‌های آن را به‌روز می‌کنند تا پول و داده‌های بیشتری را سرقت کنند. قبلاً، کک بات با استفاده از بات نت ایموتت به‌طور فعال توزیع می‌شد، اما این بات نت در ابتدای سال غیرفعال شد. اکنون، بر اساس آمارمان، مجرمان سایبری روش جدیدی از آلودگی به این تروجان را یافته‌اند.

منبع:

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

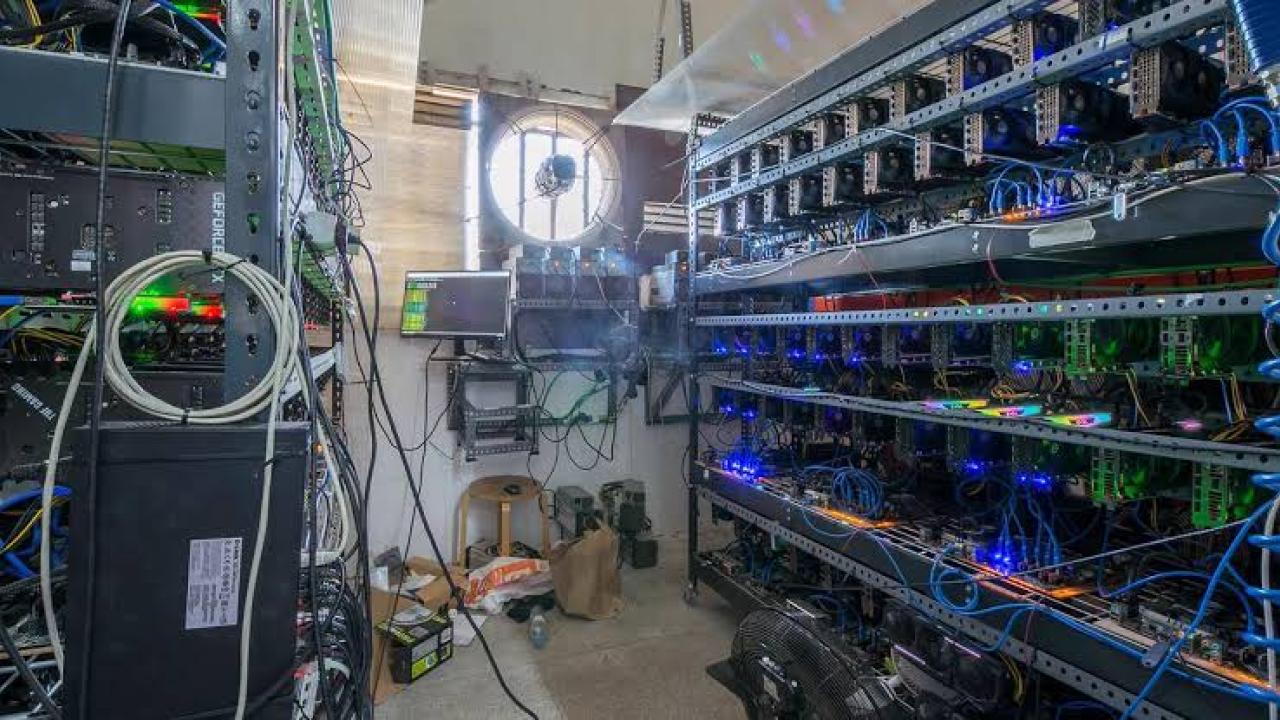
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.