آغاز موج جدید حملات بدافزار Stantinko
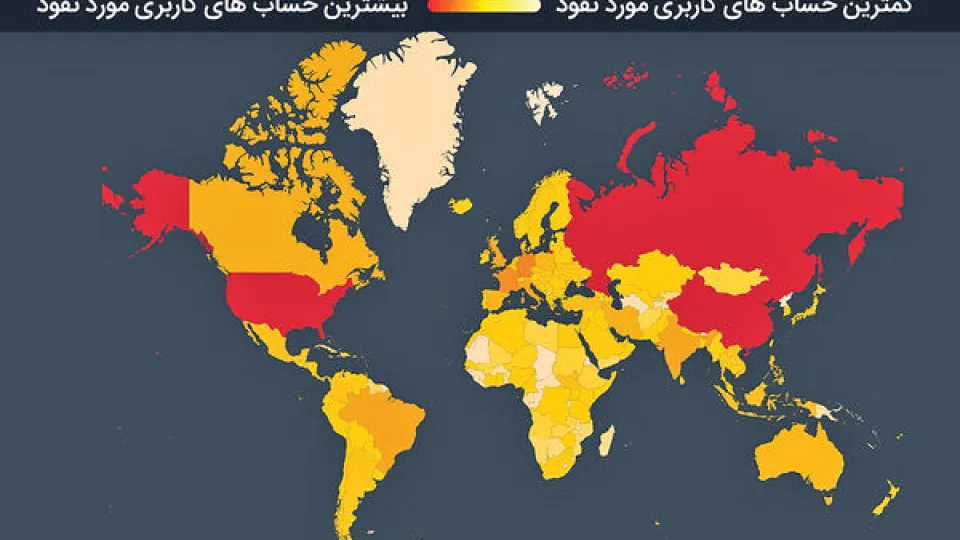
به گزارش کارگروه حملات سایبری سایبربان؛ کارشناسان شرکت امنیت سایبری ESET در سال 2017 باتنتی به نام استنتینکو (Stantinko) شناسایی کردند که از طریق آگهیهای تبلیغاتی اقدام به کلاهبرداری کرده و 500 هزار رایانه را آلوده ساخته بود که بیشترین آنها در روسیه و اوکراین بودند. این بدافزار یک تروجان مدولار با کارکرد درب پشتی بوده و از سال 2012 در حال فعالیت است. مکانیسمهای دفاعی و رمزنگاری کدهای این بدافزار سبب شده است اپراتورهای آن طی سالها ناشناس باقی بمانند.
بهتازگی محققان شرکت ESET گفتهاند این بدافزار به ماژولی تجهیز شده و ارز مونرو (Monero) استخراج میکند و بهعنوان کوین ماینر (CoinMiner) عمل میکند. زمانی که کاربری از سایتی که در آن از کد Coinhive استفاده شده، بازدید نماید، لود cpu سیستم کاربر افزایش می یابد و کوین ماینر می تواند از رایانه کاربر برای تولید بینکوین استفاده نماید.
استنتینکو با استخر ماینینگ بهطور مستقیم ارتباط برقرار نمیکند، بلکه از طریق سرورهای پروکسی که آدرسهای آی پی آنها را از تبلیغات و توضیحات ویدئوهای یوتیوب دریافت میکند، ارتباط برقرار میکند. این بدافزار قادر است عملکرد دیگر برنامههای ماینینگ ارزدیجیتال را متوقف ساخته و برنامههای امنیتی را شناسایی کند و در فرایند استخراج ارز دیجیتال وقفه ایجاد نماید.
پیشتر این بدافزار قادر بود علیه سایتهایی که در برنامهریزی طراحی آنها از سیستمهای مدیریت محتوای وردپرس (WordPress) و جوملا (Joomla) استفادهشده بود، حمله لغتنامهای (Dictionary Attack) تدارک دیده و دادههای حسابهای کاربری را سرقت کند. حمله لغتنامهای به روشی گفته میشود که در آن مهاجم تلاش میکند با امتحان کردن مجموعهای از واژههای رایج، کلید رمزگشایی یا کلمه عبور یک سیستم تأیید هویت را به دست آورد.