about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

انتشار شده در تاریخ

آسیب پذیری های فونت TrueType و هسته ویندوز

تا پیش از کشف بدافزار Duqu در اواخر سال ۲۰۱۱ آسیب‌پذیری‌های پردازش فونت به عنوان یک خطر امنیتی تلقی نمی‌شد.
تا پیش از کشف بدافزار Duqu در اواخر سال ۲۰۱۱ آسیب‌پذیری‌های پردازش فونت به عنوان یک خطر امنیتی تلقی نمی‌شد. این بدافزار جاسوسی با حمله به هسته‌ی ویندوز از طریق خطاهای موجود در موتور پردازش فایل فونت TrueType، نه تنها به مفهوم جاسوسی سایبری روح تازه‌ای بخشید، بلکه نفوذها و آسیب‌پذیری‌های سطح هسته را دوباره زنده کرد.


اوایل امسال در کنفرانس‌های Black Hat و Pwn2Own عبور از چند سندباکس که برای سیستم­عامل خطری جدی محسوب می­شدند به نمایش گذاشته شد. اصلاحیه‌های امنیتیِ مایکروسافت نیز از ماه اکتبر سال گذشته، هربار شامل مواردی برای نقص­های امنیتی موجود در هسته ویندوز بوده که برخی از آن‌ها حتی به طور گسترده مورد سوء‌استفاده قرار می­گیرند. اصلاحیه امنیتی مایکروسافت که برای ماه جاری منتشر شد قابل توجه است زیرا شامل ۳ بولتنِ مجزا است که آسیب‌پذیری‌های ۷ محصول مایکروسافت را به سبب خطای یکسانی از قلم TrueType برطرف می­کند.


این موضوع نشان می‌دهد که مهاجمان دیگر کم‌تر به آسیب‌پذیری‌های مبتنی بر وب علاقه‌مندند و به خطاهای ادوبی و جاوا بیشتر حمله می‌کنند. حملات هسته دشوار است اما در نهایت دسترسی به سطح ریشه رایانه‌ها، به خطر انداختن کامل رایانه و توانایی تزریق کد از راه دور را برای نفوذگران فراهم می­کند. البته نباید فراموش کنیم از آن‌جایی که کد مخرب بدافزار Duqu در اکسپلویت کیت­های Blackhole و Cool استفاده شده، حملات مبتنی بر هسته بیشتر خواهند شد؛ حتی با وجود اینکه بیشترِ آسیب‌پذیری‌های مربوط به Duqu اصلاح شده باشد.


تازه ترین ها
راه‌اندازی
1405/07/16 - 12:46- هوش مصنوعي

راه‌اندازی برنامه‌های آموزشی هوش مصنوعی در ۳۳ دانشگاه کره جنوبی

کره جنوبی برنامه‌های آموزشی هوش مصنوعی را در ۳۳ دانشگاه راه‌اندازی می‌کند.

سرمایه‌گذاری
1405/07/16 - 12:20- اروپا

سرمایه‌گذاری شرکت‌های ایتالیایی در زمینه احداث ۱۳ مرکز داده

شرکت‌های ایتالیایی قصد دارند بیش از یک میلیارد یورو در زمینه احداث ۱۳ مرکز داده در ایتالیا سرمایه‌گذاری کنند.

هدف‌گذاری
1405/07/16 - 12:14- سایرفناوری ها

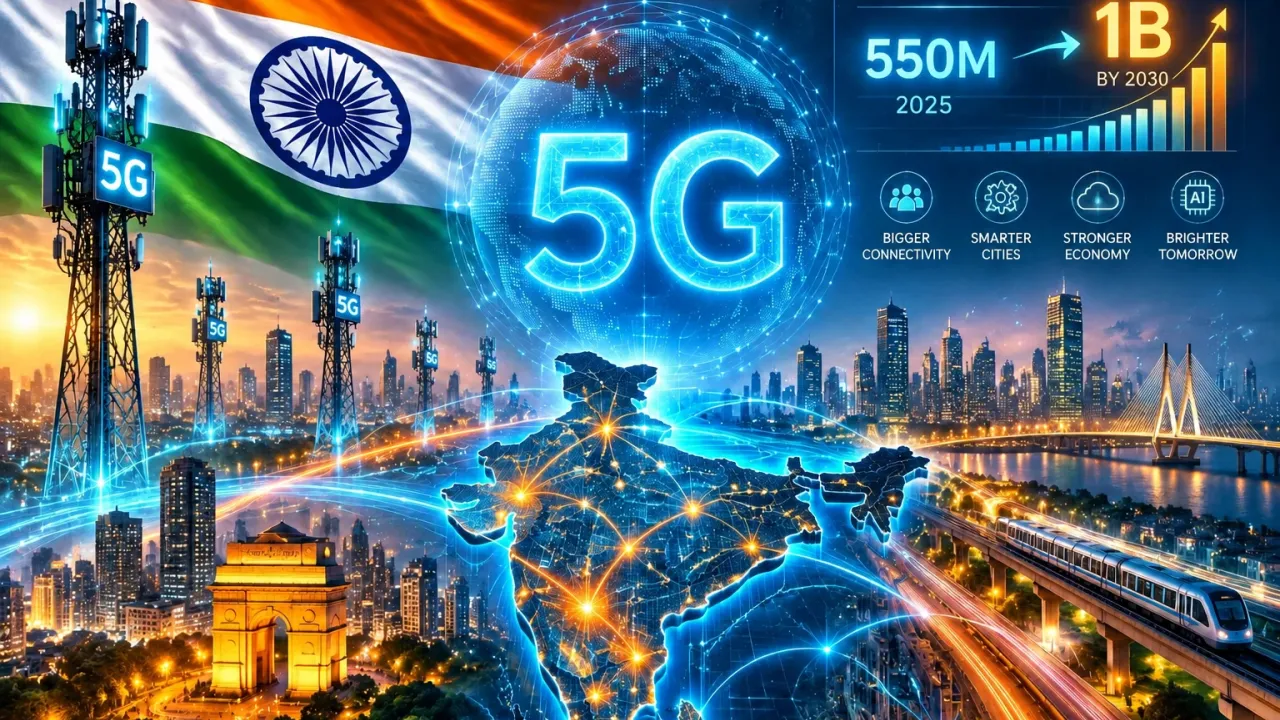
هدف‌گذاری هند برای دستیابی به یک میلیارد کاربر 5G تا سال ۲۰۳۰

وزیر ارتباطات هند اعلام کرد که این کشور قصد دارد کاربران 5G را تا سال ۲۰۳۰ از 550 میلیون نفر به یک میلیارد کاربر برساند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.