

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

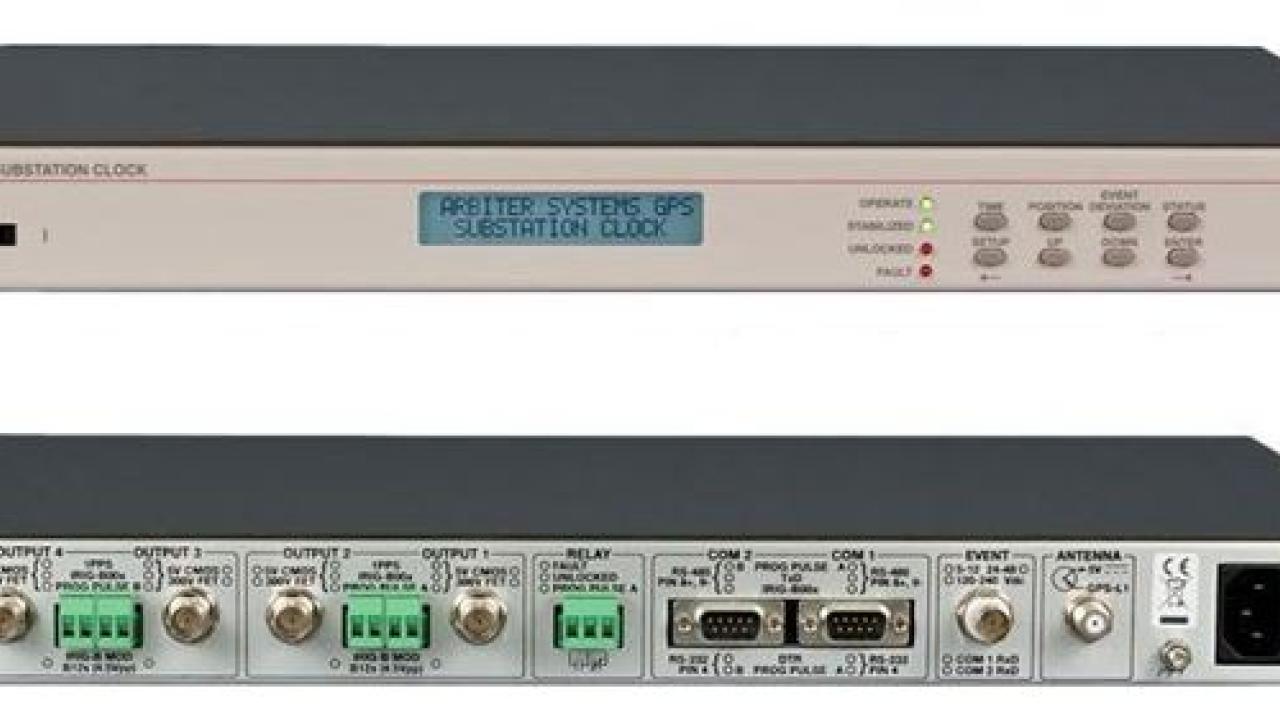
آسیب پذیری تجهیزات 1094B GPS

شرکت Arbiter Systems تولید کننده time clocks، اندازه گیرنده های قدرت و محصولات کالیبراسیون قدرت برای مصارف تولید و انتقال می باشد. این محصولات در ابتدا در ایلات متحده و سپس در آمریکای جنوبی و اروپا استفاده شده است. 

شرکت آمریکایی Arbiter Systems آسیب پذیری clock spoofing در GPS را در 1094B clock کشف کرده اند. شرکت Arbiter Systems محصول جدیدی را تولید کرده که به این آسیب پذیری، آسیب پذیر نمی باشد. این آسیب پذیری قابلیت بهره برداری از راه دور را نیز دارد.

مهاجمی که بتواند از این آسیب پذیری بهره برداری موفق داشته باشد، می تواند که دقت کلاک (clock) را تحت تاثیر قرار دهد. تاثیراتی که این آسیب پذیری برای سازمان ها ایجاد می کند، برای هر سازمان کاملا منحصر به فرد بوده و به صورت  case study باید مورد مطالعه قرار گیرد. بررسی تاثیرات به معماری شبکه، محیط عملیاتی و محصولات بستگی دارد.

تشریح آسیب پذیری به شرح زیر می باشد:

INSUFFICIENT VERIFICATION OF DATA AUTHENTICITY

یک مهاجم بوسیله تجهیزات تخصصی رادیویی و دانش کافی می تواند از طریق انتقال سیگنال موجب شود تا کلاک (clock) مختل شود. شناسه CVE-2014-9194 به این آسیب پذیری اختصاص یافته است.

این آسیب پذیری قابلیت بهره برداری از راه دور را داشته و یک مهاجم با دانش بالا می تواند از این آسیب پذیری بهره برداری موفق داشته باشد.

به منظور مقابله با این آسیب پذیری، شرکت Arbiter Systems خط تولیدی را اره اندازی کرده که محصول تولیدی آن به این آسیب پذیری، آسیب پذیر نباشد.

در ادامه به منظور برقراری امنیت بیشتر در شبکه، پیشنهاد می شود که اقدامات زیر انجام شود:

·        ایزوله کردن سیستم های کنترل صنعتی از اینترنت

·        شبکه سیستم های کنترل صنعتی و تجهیزات متصل به آن را پشت فایروال قرار داده و  از شبکه اداری جدا کنیم

·        زمانی که اپراتور ها نیاز به دسترسی از راه دارند، از VPN استفاده کنند (لازم به ذکر است که VPNها ممکن است آسیب پذیر باشند و باید به صورت پیوسته بروز شوند)

محصولات آسیب پذیر به شرح زیر می باشد.

·        کلاک GPS پست مدل 1094B
تازه ترین ها
آغاز
1405/06/24 - 10:50- آسیا

آغاز هفته امنیت سایبری در چین

رویداد «هفته امنیت سایبری چین» در شهر جینان از 14 سپتامبر 2026 آغاز شد و تا 20 سپتامبر ادامه دارد..

ترامپ
1405/06/24 - 10:42- آمریکا

ترامپ هشدار ایمنی هوش مصنوعی را رد کرد

ترامپ هشدار ایمنی هوش مصنوعی را رد کرد و گفت ایالات متحده از قبل ابزارهایی برای نظارت بر صنعت دارد.

مشارکت
1405/06/24 - 10:40- آسیا

مشارکت کامبوج و میانمار برای مقابله با کلاهبرداری‌های سایبری

کامبوج و میانمار متعهد به مبارزه مشترک علیه کلاهبرداری‌های سایبری و جرایم فراملی شدند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.