about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

آسیب‌پذیری 17 ساله مایکروسافت

حفره امنیتی قدیمی مایکروسافت در محصول آفیس، اجازه نصب بدافزارها را فراهم می‌کند.


به گزارش کارگروه امنیت سایبربان، محصول آفیس دارای یک حفره امنیتی بسیار قدیمی به عمر 17 سال است که به هکر این امکان را می‌دهد که بدافزار خود را بر روی سامانه قربانی نصب کند. این آسیب‌پذیری با کد CVE-2017-11882 شناخته می‌شود و از نوع مسمومیت حافظه است.
این آسیب‌پذیری تمامی محصولات ارائه‌شده آفیس از 17 سال پیش را تحت تأثیر قرار داده است؛ هم‌چنین این آسیب‌پذیری بر روی تمامی نسخه‌های ویندوز ازجمله ویندوز 10 قابل بهره‌برداری است.

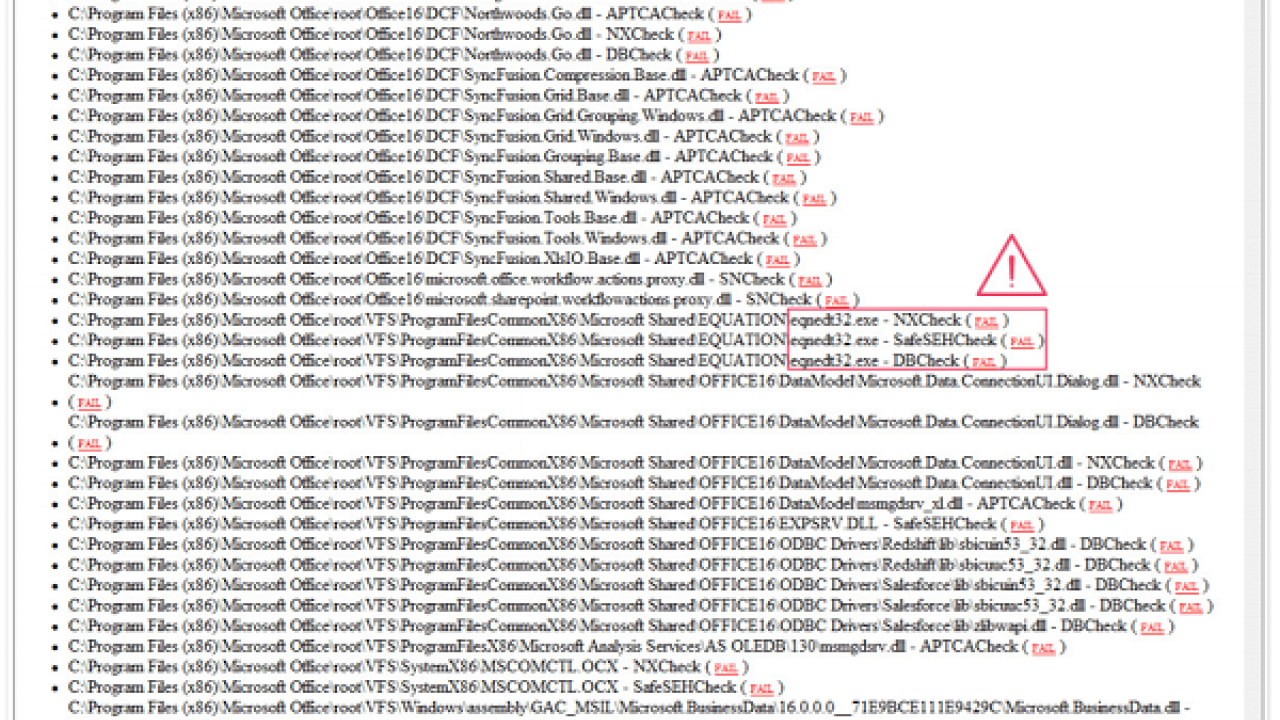
مؤلفه EQNEDT32.EXE در آفیس بستر این آسیب‌پذیری را فراهم کرده است که وظیفه واردکردن و ویرایش معادلات (OLE Objects) را در متن بر عهده دارد. هکر با استفاده از نقص اجرای این مؤلفه در حافظه، می‌تواند کدهای مخرب خود را در سطح کاربر فعلی، اجرا کند.


Paragraphs
آسیب‌پذیری
آسیب‌پذیری 17 ساله مایکروسافت

مؤلفه EQNEDT32.EXE، اولین بار در آفیس 2000 معرفی شد و پس‌ازآن به‌منظور حفظ قابلیت اجرای فایل‌های قدیمی، تاکنون حفظ‌شده است.
به‌منظور استفاده از این آسیب‌پذیری، هکر فایل مخربی از آفیس ایجاد کرده و کاربر را ترغیب به باز کردن آن می‌کند. تنها باز کردن این فایل کافی است تا دیگر دستورهای مخرب هکر مانند دانلود بدافزار به‌صورت خودکار اجرا شوند.


آسیب‌پذیری
آسیب‌پذیری 17 ساله مایکروسافت

مؤلفه‌ها (Components) در آفیس دارای آسیب‌پذیری‌های فراوانی هستند که بهتر است غیرفعال شوند. هم‌چنین همواره قابلیت Protected View فعال باشد.

تازه ترین ها
تدابیر
1405/07/11 - 17:57- هوش مصنوعي

تدابیر حفاظتی کالیفرنیا برای استفاده از هوش مصنوعی

کالیفرنیا قانون جدیدی را برای تنظیم استفاده از هوش مصنوعی و فناوری‌های خودکار در محیط کار تصویب کرد.

شکایت
1405/07/11 - 17:17- آمریکا

شکایت بانکداران مستقل جامعه آمریکا از دفتر کنترل ارز

بانکداران مستقل جامعه آمریکا از دفتر کنترل ارز شکایت کرد.

برنامه
1405/07/11 - 16:22- آمریکا

برنامه کاری شورای امنیت سازمان ملل در زمینه فناوری‌های نوظهور و امنیت

شورای امنیت سازمان ملل برنامه کاری موقت خود را در زمینه فناوری‌های نوظهور و امنیت برای ماه اکتبر ۲۰۲۶ منتشر کرد.