about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

این روزها صنعت امنیت اطلاعات در کنار مدیران بخش فن‌آوری اطلاعات در سراسر جهان با آسیب‌پذیری‌های روز صفرم متعددی گریبان‌گیرند که یکی پس از دیگری جای هم را می‌گیرند.

این روزها صنعت امنیت اطلاعات در کنار مدیران بخش فن‌آوری اطلاعات در سراسر جهان با آسیب‌پذیری‌های روز صفرم متعددی گریبان‌گیرند که یکی پس از دیگری جای هم را می‌گیرند. این‌بار کاربران ژاپنی در نرم‌افزار واژه‌پرداز بومی خود، Ichitaro، با این مشکل مواجه شده‌اند.
 

شرکت توسعه‌دهنده‌ی Ichitaro، یعنی JustSystems به تازگی خبر از یک آسیب‌پذیری اجرای از راه دور کد با شناسه‌ی CVE-2013-5990 در این محصول داده است. این آسیب‌پذیری امکان اجرای کدهای دلخواه کاربر را به وجود می‌آورد. در سپتامبر سال ۲۰۱۳ مؤسسه‌ی امنیتی سیمنتک موفق به کشف حملاتی شد که با هدف سوءاستفاده از این آسیب‌پذیری صورت گرفته بودند. تجزیه و تحلیل‌های صورت‌گرفته روی نمونه‌های پیداشده که Trojan.Mdropper نام گرفتند نشان داد که در تمامی این‌گونه حملات از یک تروجان در پشتی یکسان با عنوان Backdoor.Vidgrab استفاده شده است. اگر این سوءاستفاده با موفقیت صورت بگیرد، شل‌کد مربوطه برای
 
رهاسازی و اجرای یک نسخه‌ی چینی آسان‌شده از notepad.exe، ضمن حمله به سامانه و اتصال در پشتی به کارگزار کنترل و فرمان‌دهی به اجرا درخواهد آمد. 
اتفاقاً گونه‌ی مشابهی از Backdoor.Vidgrab در یک حمله‌ی watering hole علیه شکاف خرابی حافظه در مایکروسافت اینترنت اکسپلورر با شناسه‌ی CVE-2013-3893 به کار گرفته شده، البته این آسیب‌پذیری در اکتبر ۲۰۱۳ اصلاح شده است. پس منطقی است که تصور کنیم همان گروه دست‌اندکار بدافزار و یا گروهی مرتبط با آن پشت قضیه‌ی بهره‌برداری از اینترنت اکسپلورر و Ichitaro است. Backdoor.Vidgrab به حمله به منطقه‌ی آسیا-اقیانوسیه شهرت دارد.
تازه ترین ها
قانون
1405/06/22 - 16:21- آسیا

قانون توسعه‌یافته جاسوسی کره جنوبی اجرایی می‌شود

قانون توسعه‌یافته جاسوسی کره جنوبی، هم‌زمان با تلاش‌ها برای حفاظت از فناوری تراشه، اجرایی می‌شود.

تصویب
1405/06/22 - 15:08- آسیا

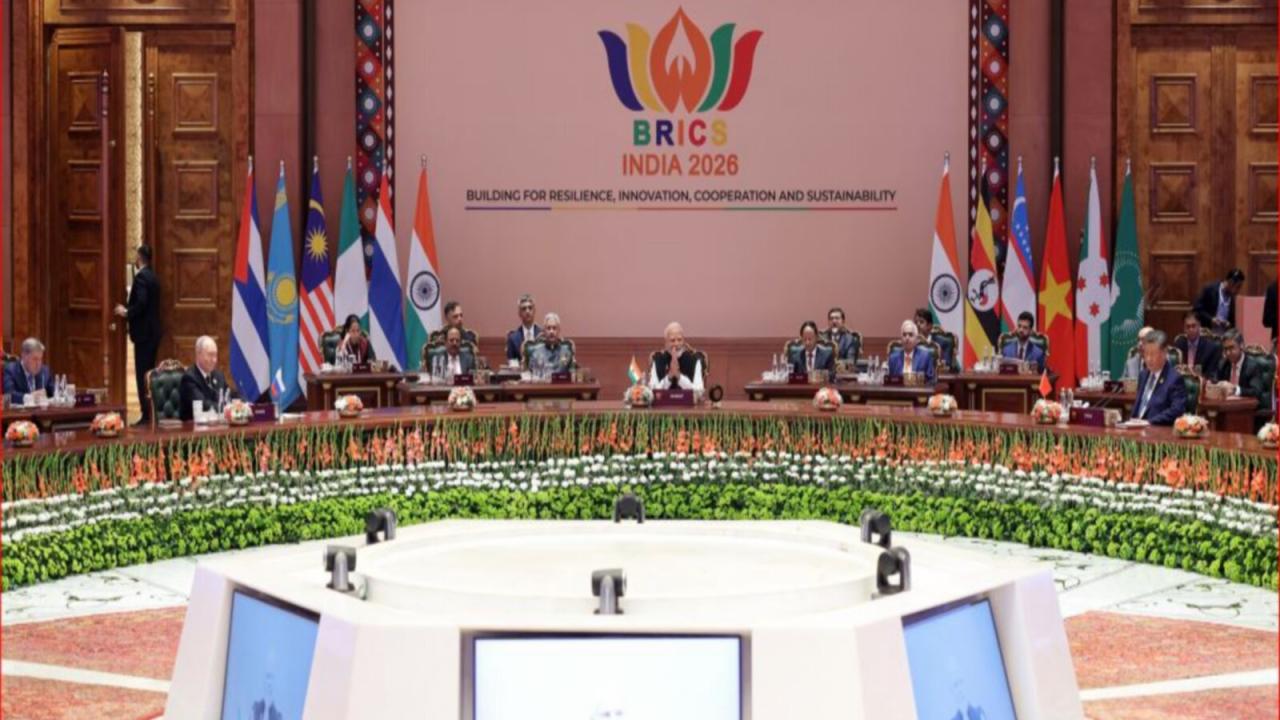
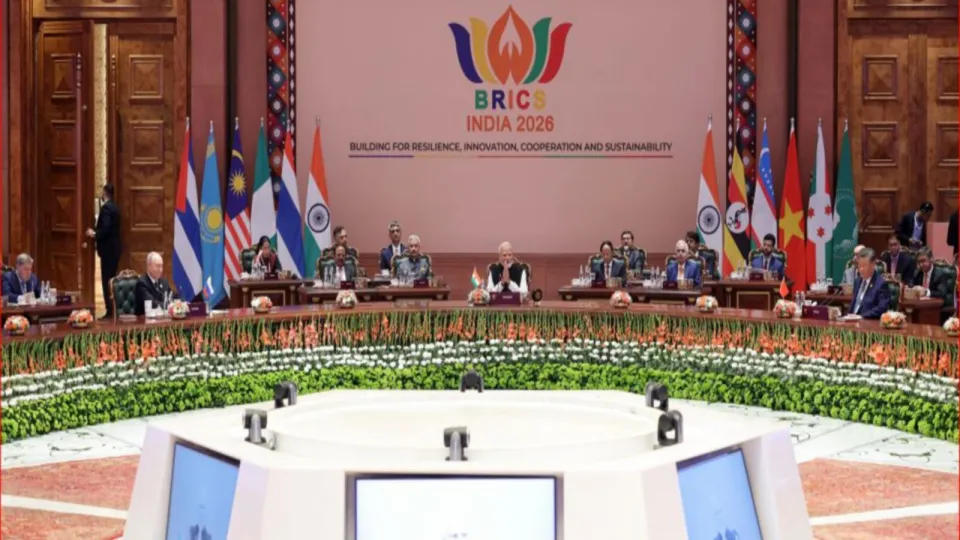
تصویب بیانیه دهلی‌نو توسط کشورهای عضو بریکس

کشورهای عضو بریکس در هجدهمین اجلاس سران این گروه، بیانیه دهلی‌نو را تصویب کردند.

ارسال
1405/06/22 - 14:34- آمریکا

ارسال اخطاریه به یوتیوب توسط دفتر دادستانی کل اتحادیه برزیل

دفتر دادستانی کل اتحادیه برزیل با ارسال اخطاریه به یوتیوب، خواستار حذف ویدیوهای آواتار هوش مصنوعی شد.