about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

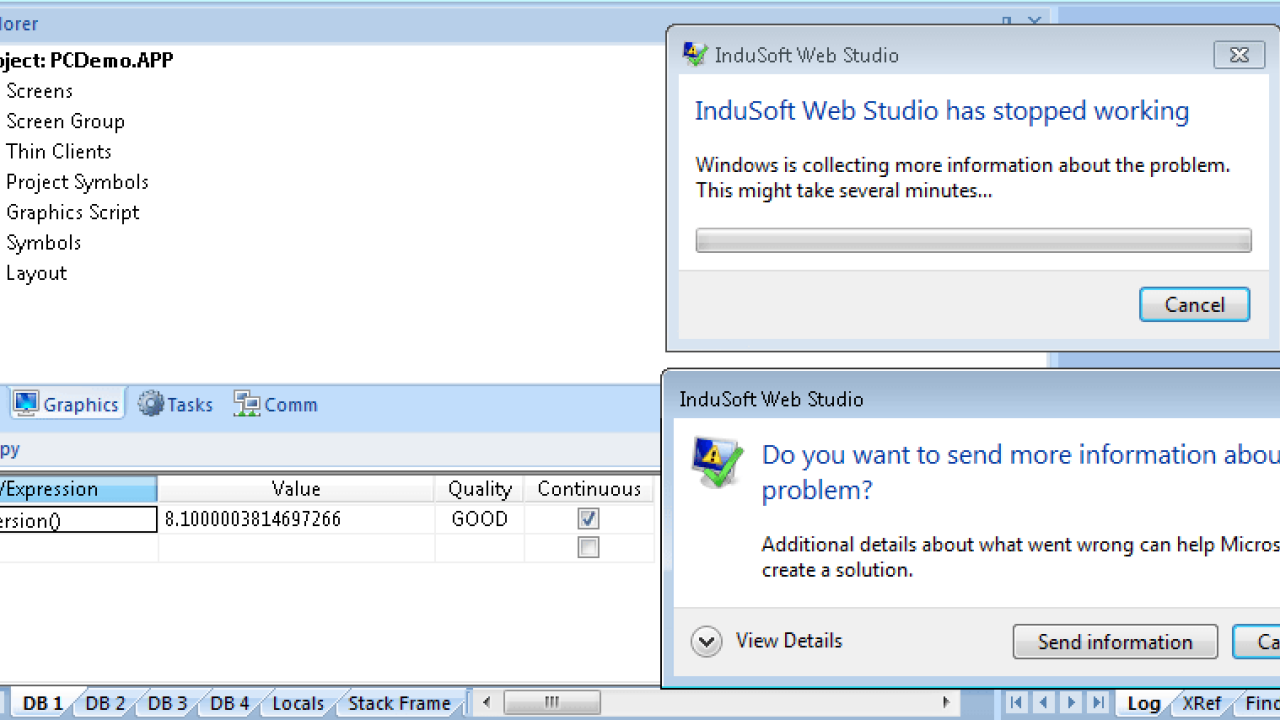
آسیب‌پذیری نرم‌افزار تجهیزات صنعتی اشنایدر

2 نرم‌افزار «InduSoft» و «InTouch» تجهیزات صنعتی اشنایدر، آسیب‌پذیری خطرناک دارند.


به گزارش کارگروه امنیت سایبربان؛ نرم‌افزار مدیریت تجهیزات صنعتی اشنایدر به نام‌های« InduSoft Web Studio» و «InTouch Machine Edition» آسیب‌پذیری خطرناک دارند. این 2 نرم‌افزار، به نیروی انسانی در کنترل تجهیزات صنعتی کمک می‌کنند.

این نرم‌افزارهای بالا، در شبکه داخلی زیرساخت‌های صنعتی از قبیل: انرژی، نفت، گاز، تولید و... استفاده می‌شوند و با سامانه‌های اتوماسیون، حسگرها، موتورها و تشکیلات اسکادا، در ارتباط هستند.

نرم‌افزار «InduSoft Web Studio» برای گسترش رابط کاربری انسانی (HMI)، اسکادا و دیگر تأسیسات نهفته (embedded) قابلیت‌های اتوماسیون دارد.

نرم‌افزار «InTouch Machine Edition» نیز به‌منظور ارتباط با پی‌ال‌سی ها (PLCs) و هم‌چنین به‌منظور توسعه رابط کاربری برای مرورگرها، گوشی‌های هوشمند و تبلت‌ها به کار می‌رود.

آسیب‌پذیری هر 2 نرم‌افزار، مشابه یکدیگر و از نوع سرریز بافر است. این آسیب‌پذیری، به مهاجم فرصت می‌دهد تا کنترل کامل نرم‌افزار را به دست بگیرد.به این ترتیب، همه حسگرها، موتور ها و تجهیزات صنعتی وابسته در اختیار رخنه گر خواهند بود. این آسیب‌پذیری یاد شده، نمره 9.8 از 10 را به خود اختصاص داده است.

البته این نرم‌افزار، در شبکه داخلی به کار می رود، به همین دلیل برای بهره گیری از این آسیب‌پذیری، مهاجم باید در شبکه داخلی، از پیش نفوذ کرده باشد. درگاهی که این 2 نرم‌افزار اشنایدر، به‌صورت پیش‌فرض استفاده می‌کنند، 1234 است. مهاجم با فرستادن ترافیک ویرانگر به این پورت، دسترسی را میسر می‌سازد.

به‌منظور رفع آسیب‌پذیری، هر 2 نرم‌افزار باید با آخرین نسخه خود به‌روز شوند.


Paragraphs
آسیب‌پذیری
آسیب‌پذیری نرم‌افزار تجهیزات صنعتی اشنایدر
تازه ترین ها
عینک‌های
1405/07/03 - 11:26- اقیانوسیه

عینک‌های هوشمند در مدارس دولتی استرالیای غربی ممنوع شد

استرالیای غربی از ۱۲ اکتبر ۲۰۲۶ استفاده از عینک‌های هوشمند را در تمامی مدارس دولتی ممنوع خواهد کرد.

دستگیری
1405/07/02 - 11:44- آسیا

دستگیری جوان 19 ساله بحرینی به اتهام اخاذی اینترنتی

بحرین مردی ۱۹ ساله را به اتهام اخاذی اینترنتی از نوجوانی ۱۴ ساله بازداشت کرد.

تأکید
1405/07/02 - 11:35- هوش مصنوعي

تأکید سازمان ملل بر حفاظت قوی در حوزه هوش مصنوعی

رهبران جهان در مجمع عمومی سازمان ملل خواستار تدابیر حفاظتی قوی‌تر در حوزه هوش مصنوعی شدند.