


آسیبپذیری زیرساختهای کنترلی موکزا
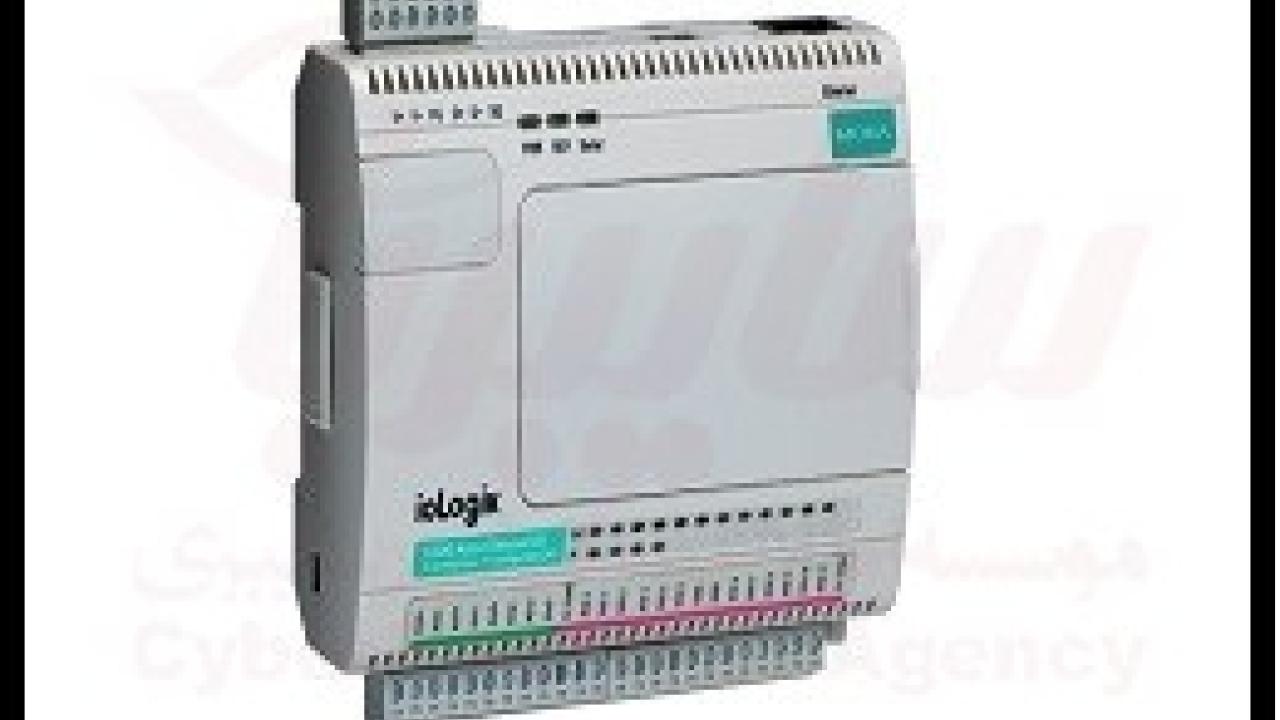
به گزارش واحد متخصصین سایبربان؛ شرکت تایوانی موکزا «Moxa» محصولاتش در کشورهای آمریکا، هند، آلمان، فرانسه، چین، روسیه و برزیل مورد استفاده قرار میگیرند. از محصولات آسیبپذیر این شرکت میتوان به ioLogik E2200 اشاره کرد که یک کنترلکننده RTU است و در سامانههای مانیتورینگ و کنترلی مورد استفاده قرار میگیرند. به گزارش محققان این شرکت ioLogik در زیرساختهای انرژی و امکانات تجاری مورد استفاده قرار میگیرند. شرکت برآورد میکند که محصولاتش در سراسر دنیا از جمله آمریکا، اروپا و آسیا مورد استفاده قرار میگیرند.
محققان آسیبپذیری شناسایی ضعیف را در کنترلکنندههای صنعتی شبکه RTU، E2200 شرکت موکزا شناسایی کردهاند. شرکت موکزا برای کاهش آسیبپذیری این محصولات نسخه بروزرسانی شده نرمافزار خود را ارائه داد.
این آسیبپذیری قابلیت بهرهبرداری از راه دور را دارد. بهرهبرداری از اهداف این آسیبپذیری برای عموم در دسترس است.
تشریح آسیبپذیری
تجهیزات انتقال و رمز عبورهای شناسایی شده بهاندازه کافی امن نیستند.
شناسهی CVE-2016-2282 با درجه اهمیت 6.5 به این آسیبپذیری اختصاص دادهشده است.
قدرت رمزنگاری ناکافی
تجهیزات فروش یا انتقالدهندههای اطلاعات حساس از یک شیوه رمزنگاری استفاده میکنند که بهاندازه کافی برای سطح انتخاب شده قوی نیست.
شناسهی CVE-2016-2283 با درجه اهمیت 5.3 به این آسیبپذیری اختصاص داده شده است.
این آسیبپذیری قابلیت بهرهبرداری از راه دور را دارد. بهرهبرداری از اهداف این آسیبپذیری برای عموم آزاد و در دسترس قرار دارد... مهاجمانی با سطح دسترسی پایین قادر به بهرهبرداری از این آسیبپذیری هستند.
شرکت موکزا برای به حداقل رساندن آسیبپذیری تجهیزات ioAdmin و ioLogik سری E2200 نسخه سفت افزار «firmware» خود را ارائه کرد. شرکت موکزا به کاربران خود پیشنهاد میکند برای دریافت فایلهای بهروزرسانی شده محصولات ذکرشده به وبگاه این شرکت مراجعه کنند.
به کاربران پیشنهاد میشود برای به حداقل رساندن قرار گرفتن در معرض این خطرات اقدامات زیر را انجام دهند.
• به حداقل رساندن قرار گرفتن در معرض شبکه برای تمام دستگاهها؛ اطمینان حاصل شود که تجهیزات به شبکه اینترنت متصل نباشند.
• قرار دادن سامانههای کنترلی پشت دیوار آتشین و جداسازی آنها از شبکه تجاری.
مهاجمان با استفاده از این آسیبپذیری قادر به بهرهبرداری و دسترسی و تغییر در تنظیمات اطلاعات تجهیزات مورد هدف هستند.
تأثیراتی که این آسیبپذیری برای سازمانها ایجاد میکند، برای هر سازمان کاملاً منحصربهفرد بوده و باید بهصورت جزئی موردمطالعه قرار گیرد. بررسی تأثیرات به معماری شبکه و محیط عملیاتی محصولات بستگی دارد.
محصولات آسیبپذیر
به گزارش شرکت موکزا محصولات ioLogik E2200 نسخه 3.12 و ioAdmin نسخه 3.18 از محصولات آسیبپذیر این شرکت به شمار میروند.



