


آسیبپذیری در پورتهای آدرسدهی Advantech
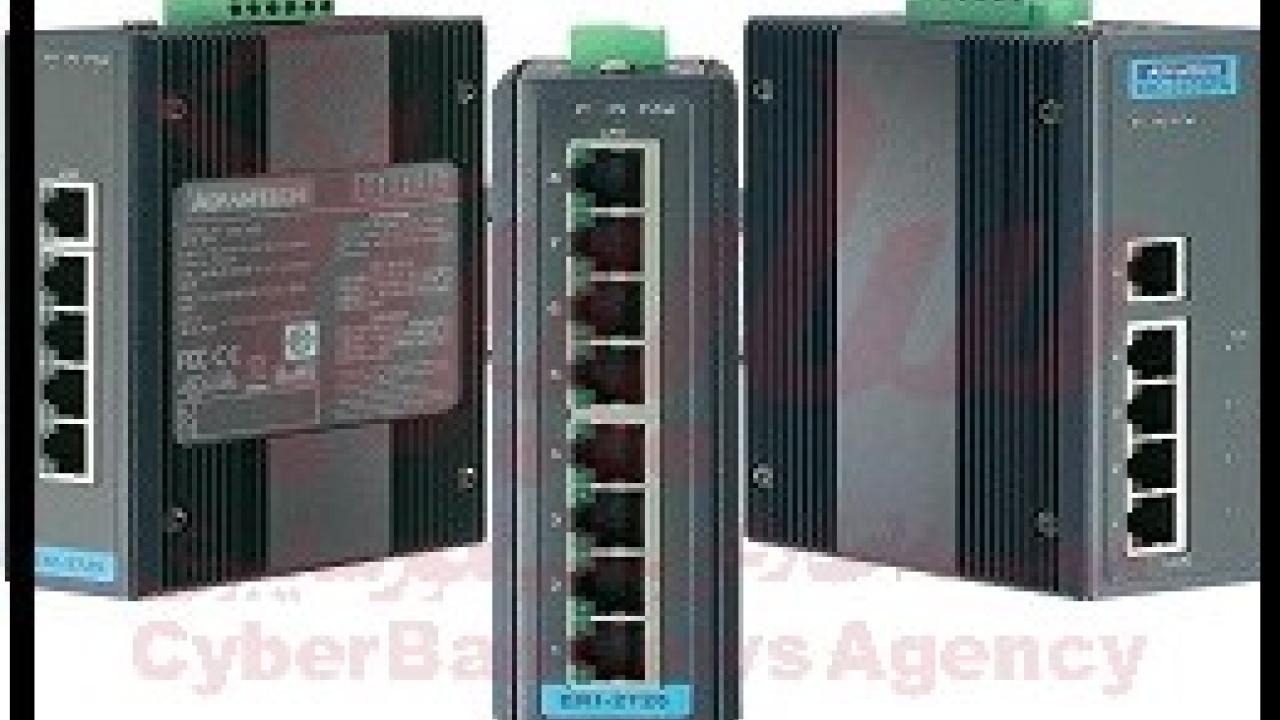
به گزارش واحد متخصصین سایبربان؛ ادونتک یک شرکت تایوانی است که در 21 کشور دنیا شعبه فروش محصول دارد. ماژول EKI-1200 دروازه دوطرفهای است که در ماژولهای RTU و ASCII مورد استفاده واقعشده است. این محصول در زیرساختهای صنعتی بهصورت جهانی مورداستفاده قرار میگیرد.
محققان امنیتی آسیبپذیری را در محصول EKI شرکت ادونتک (Advantech) شناسایی کردهاند. این شرکت برای کاهش این آسیبپذیری نسخه سفت افزار (firmware) خود را بروز رسانی کرد.
این آسیبپذیری قابلیت بهرهبرداری از راه دور را دارد. بهرهبرداری از اهداف این آسیبپذیری برای عموم در دسترس است.
تشریح آسیبپذیری
نسخه 1.14 GNU Bash از طریق نقص در پردازش دستورات، پس از تعریف توابع قرارگرفته در متغیر محیطی اضافه میشود. اجازه دادن به مهاجمان از راه دور برای اجرای کدهای مخرب در محیط کار بهرهبرداری از شبکه را فعال میکند. این آسیبپذیری اغلب بهعنوان یک خطای امنیتی (ShellShock) مورداستفاده قرار میگیرد.
شناسهی CVE-2014-6271 با درجه اهمیت 10.0 به این آسیبپذیری اختصاص دادهشده است.
محدودیت در داخل مرزهای یک بافر.
این شرکت از کدهای تصویری OpenSSL در کتابخانه خود استفاده میکند و لایههای امنیتی (TCL) نسخه 1.0.1 را که بهعنوان آسیبپذیری Heartbleed شناختهشده است را انتقال میدهد.
شناسهی CVE-2014-0160 با درجه اهمیت 7.5 به این آسیبپذیری اختصاص دادهشده است.
محدودیت نادرست در داخل مرزهای یک بافر حافظه
سرریز بافر در سوکت get_packet قرار دارد. در مدل dhcpcd نسخه 3.2.3 به مهاجمان اجازه داده میشود که باعث حملات اختلال سرویس و اجرای کدهای مخرب در بسته باشد.
شناسهی CVE-2012-2152 با درجه اهمیت 7.3 به این آسیبپذیری اختصاص دادهشده است.
دور زدن کدهای احراز هویت.
برای دسترسی به تجهیزات مهاجم این توانایی را دارد که سامانه را دور بزند.
شناسهی CVE-2015-7938 با درجه اهمیت 9.8 به این آسیبپذیری اختصاص دادهشده است.
این آسیبپذیری قابلیت بهرهبرداری از راه دور را دارد. مهاجمانی با سطح مهارت پایین قادر به بهرهبرداری از این آسیبپذیری هستند.
شرکت ادونتک برای کاهش این آسیبپذیری نسخه EKI-132 سفت افزار (firmware) را در 31 دسامبر 2015 ارائه کرد. کاربران میتوانند این نسخه را از وبگاه این شرکت دریافت کنند.
به کاربران توصیه میشود که برای به حداقل رساندن قرار گرفتن در معرض خطرات اقدامات زیر را انجام دهند.
• به حداقل رساندن قرار گرفتن در معرض شبکه برای تمام دستگاهها و اطمینان حاصل شود از اینکه اینترنت در دسترس نیست.
• قرار دادن سامانههای کنترلی پشت دیوار آتشین و جداسازی آنها از شبکه تجاری.
• هنگامیکه دسترسی از راه دور موردنیاز است از VPN بهعنوان روشهای امن استفاده کنید. VPNها ممکن است که آسیبپذیر باشند و باید به جدیدترین نسخه بروزرسانی شوند. همچنین پیشنهاد میشود VPNها تنها ابزار اتصال امن به شمار بیایند.
تأثیرات بهرهبرداری از این آسیبپذیری به مهاجم اجازه میدهد که کدهای دلخواه خود را برای به دست آوردن کلید خصوصی اجرا کند.
تأثیراتی که این آسیبپذیری برای سازمانها ایجاد میکند، برای هر سازمان کاملاً منحصربهفرد بوده و باید بهصورت جزئی موردمطالعه قرار گیرد. بررسی تأثیرات به معماری شبکه، محیط عملیاتی محصولات بستگی دارد.
محصولات آسیبپذیر
بر اساس گزارش شرکت ادونتک محصول آسیبپذیر تجهیزات زیرساخت EKI-132x است.