about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

آسیب‌پذیری‌ها در خدمت بات نت اینترنت اشیاء

کارشناسان امنیتی موسسه چک پوینت پس از بررسی‌های خود روی تجهیزات IOT بات نت جدیدی به نام IoT_reaper را شناسایی کرده‌اند که شبیه به بدافزارها عمل می‌کند.


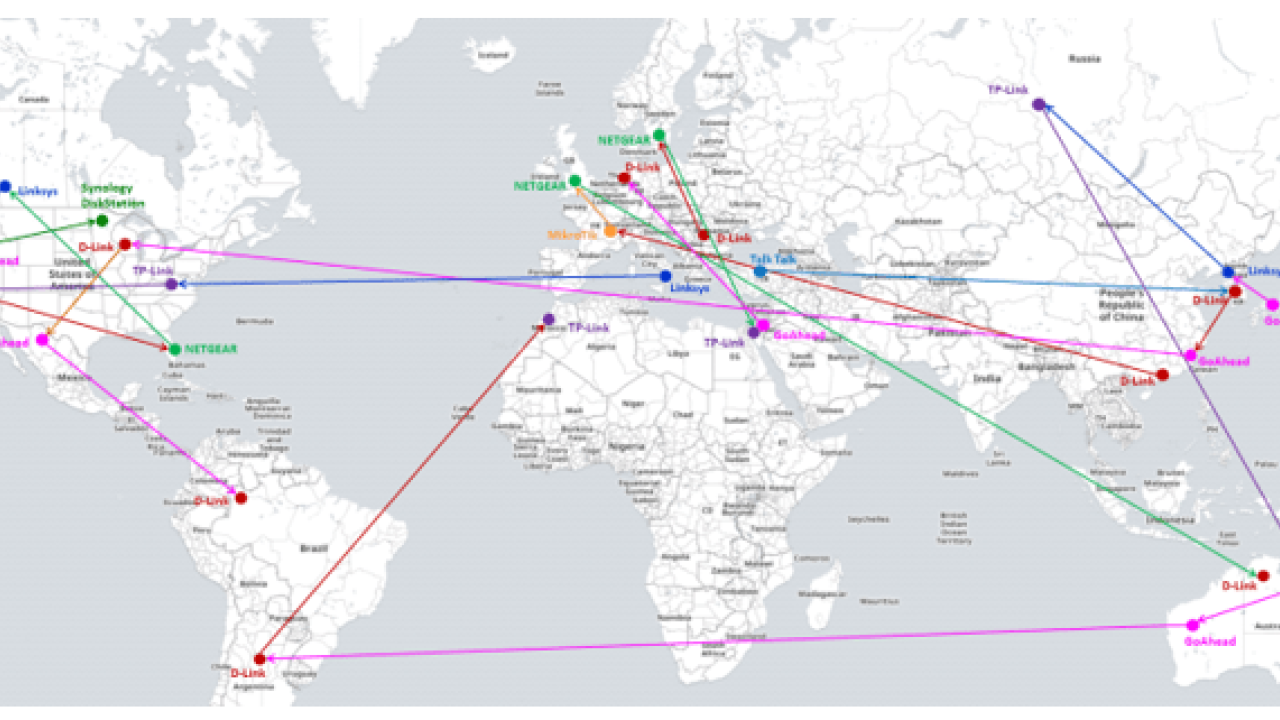
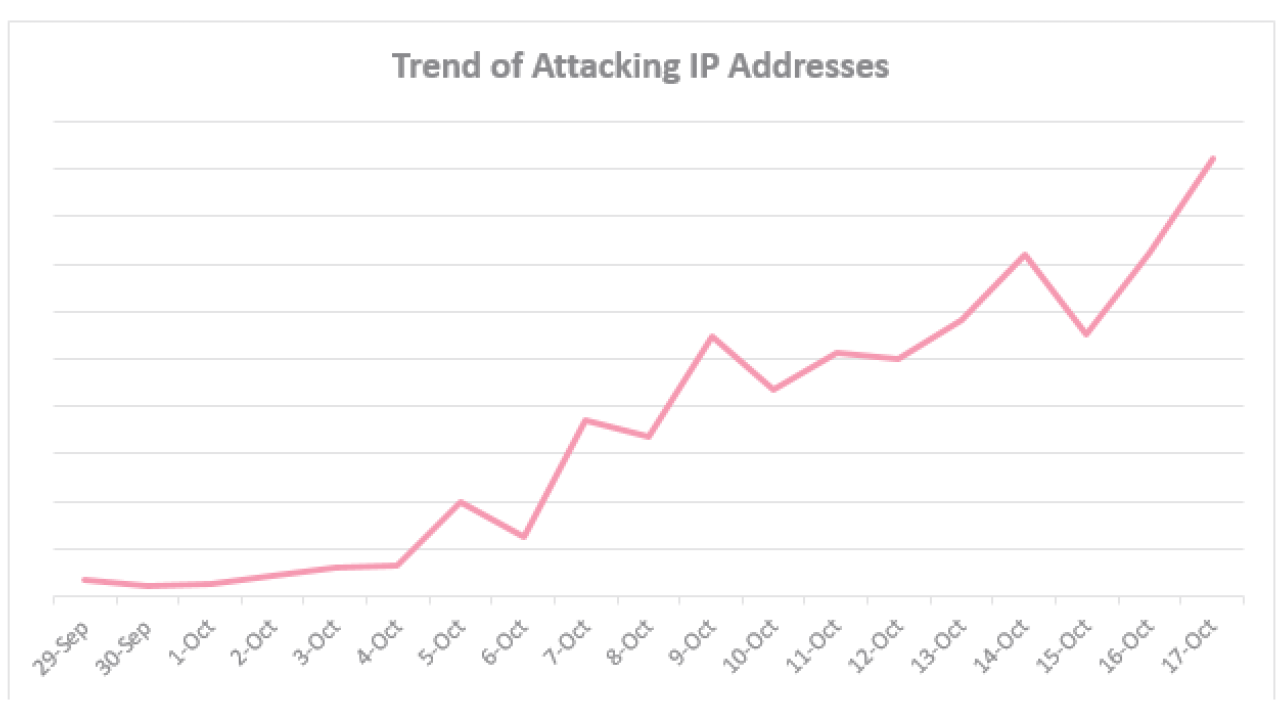
به گزارش کارگروه امنیت سایبربان؛ پس از بررسی‌های صورت گرفته روی تجهیزات اینترنت اشیاء (IOT) کارشناسان بات نت جدیدی را شناسایی و کشف کرده‌اند که از اواخر سپتامبر تابه‌حال بیش از یک‌میلیون سازمان سراسر دنیا را آلوده کرده است. در این میان کدهای مخرب این بات نت در تلاش برای استفاده از بسیاری آسیب‌پذیری شناخته‌شده در تجهیزات اینترنت اشیاء مانند GoAhead، D-Link، TP-Link، AVTECH، NETGEAR، MikroTik، Linksys و Synology هستند.
پس از بررسی‌های صورت گرفته مشخص شد تعداد زیادی آسیب‌پذیری در دستگاه‌های Wireless IP Camera مانند GoAhead، D-Link، TP-Link، AVTECH، NETGEAR، MikroTik، Linksys و Synology شناسایی شد که پس از بررسی منشأ این آسیب‌ها مشخص شد که منبع اصلی انتشار بدافزار تجهیزات اینترنت اشیاء بوده.
 

Paragraphs
بات
بات نت IoT_reaper

پس از بررسی جزئیات دستگاه GoAhead کارشناسان اعلام کردند که مهاجمان پس از ورود به تجهیز موردنظر خود به فایل‌های System.ini دسترسی پیداکرده از اطلاعات مهمی که در این فایل‌ها وجود دارد می‌توان به مشخصات و اعتبار کاربر اشاره کرد. این در حالی است که دستگاه‌های IOT آسیب‌دیده پس از دریافت دستور Netcat دسترسی مهاجم به اطلاعت را آزاد می‌کنند و مهاجم قادر به سوءاستفاده از اطلاعات موجود خواهد بود.
کارشناسان پس از بررسی‌های خود شناسه CVE-2017-8225 را به آسیب‌پذیری نام‌برده اختصاص دادند و اعلام کردند که بات نت مذکور فعالیت‌های خود را بر اساس اجرای کدهای مخرب پیش می‌برد.
 

بات
بات نت IoT_reaper


کارشناسان اعلام کردند که ظرف چند روز آینده فهرستی از دستگاه‌های IOT آلوده به بات نت را ارائه کنند این در حلی است که در بررسی‌های خود اعلام کرده‌اند که بات نت موردنظر ممکن است برای حملات اختلال سرویس توزیع‌شده (DDOS) طراحی‌شده باشد.

تازه ترین ها

آسیب رسانه‌های اجتماعی به دموکراسی

مرکز تحقیقات پیو اعلام کرد که تعداد فزاینده‌ای از مردم فکر می‌کنند رسانه‌های اجتماعی مردم را فریب می‌دهد و به دموکراسی آسیب می‌رساند.

پروژه
1405/07/09 - 17:19- آمریکا

پروژه مریدین، طرح پنتاگون برای دگرگون‌سازی شیوه نبرد

پنتاگون باهدف توسعه فناوری‌های پیشرفته نظامی، پروژه مریدین را آغاز می‌کند.

حمایت
1405/07/09 - 16:36- هوش مصنوعي

حمایت بنیاد گوگل از آموزش هوش مصنوعی در دانشگاه‌های آمریکا

مدرسان ۳۰ دانشگاه در سراسر ایالات متحده، با حمایت بنیاد گوگل، برنامه‌های توسعه هوش مصنوعی را به‌صورت آزمایشی اجرا خواهند کرد.