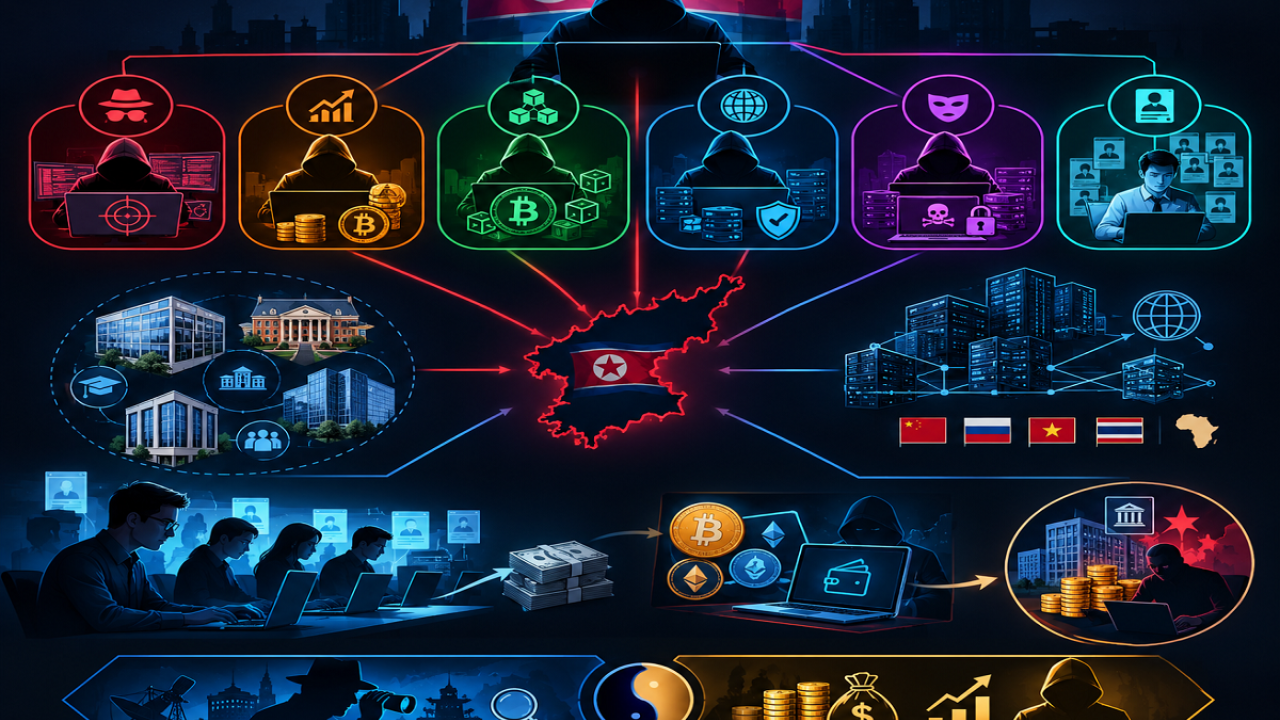




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، پژوهشگران معتقدند این ساختار، بخشی از تلاش پیونگیانگ برای توزیع عملیات سایبری میان واحدهای تخصصی در حوزههای جاسوسی، فعالیتهای مالی و دور زدن تحریمهاست.
این پژوهش که در ۷ سپتامبر منتشر شده، ساختار سابق لازاروس (Lazarus) را به شش گروه TEMP.Hermit، Citrine Sleet، CryptoCore، Jade Sleet، Moonstone Sleet و Famous Chollima تقسیم کرده است.
به گفته محققان، واحدهای سایبری کرهشمالی بارها سازماندهی مجدد شده و نامهای مختلفی پیدا کردهاند؛ موضوعی که شناسایی عاملان حملات و ترسیم ساختار سایبری این کشور را دشوار میکند.
بیشتر گروههای بررسیشده زیرمجموعه GRIB، اداره اصلی اطلاعات نظامی کرهشمالی، فعالیت میکنند؛ نهادی که پیشتر با نام RGB شناخته میشد.
پژوهشگران برای تفکیک این گروهها، الگوهای رفتاری، تکنیکها و رویههای عملیاتی و همچنین نوع حملات آنها را بررسی کردهاند.
یکی از گروههای متمایز، Famous Chollima است که فعالیت آن با شبکه گستردهای از کارمندان جعلی فناوری اطلاعات ارتباط دارد.
این افراد با هویتهای جعلی در شرکتهای خارجی استخدام میشوند و علاوه بر ایجاد درآمد برای حکومت کرهشمالی، میتوانند از طریق دسترسی قانونی به سامانههای سازمانها، زمینه فعالیتهای جاسوسی یا سرقت مالی را فراهم کنند.
گروه Moonstone Sleet نیز ترکیبی از جاسوسی سایبری و عملیات مالی را دنبال میکند و در کنار بدافزارهای اختصاصی خود از پلتفرم باجافزاری کیلین (Qilin) استفاده کرده است.
پژوهشگران همچنین معتقدند گروه سابق APT38 احتمالا به دو خوشه CryptoCore و Jade Sleet تقسیم شده که تمرکز آنها بر عملیات مالی علیه شرکتهای فعال در حوزه ارزهای دیجیتال، Web3 و بلاکچین است.
گزارش میگوید کرهشمالی هزاران نیروی فناوری اطلاعات را با هویتهای جعلی در اختیار دارد.
این افراد علاوه بر انتقال حقوق خود به کرهشمالی و کمک به دور زدن تحریمها، گاهی از دسترسی شغلی خود برای سرقت اطلاعات یا داراییهای دیجیتال استفاده میکنند.
یکی از نمونههای قابل توجه، سرقت ۶۲.۵ میلیون دلار از پروتکل مانچبلز (Munchables) است.
شبکه عملیاتی کرهشمالی همچنین شامل شرکتهای پوششی، مؤسسات آموزشی و زیرساختهای مستقر در کشورهای ثالث مانند چین، روسیه، جنوب شرق آسیا و آفریقاست.
پژوهشگران تأکید میکنند مرز میان جاسوسی سایبری و کسب درآمد برای این شبکهها چندان مشخص نیست و هر دو هدف میتوانند در یک عملیات دنبال شوند.