


اسکالانس سوئیچ آسیبپذیر
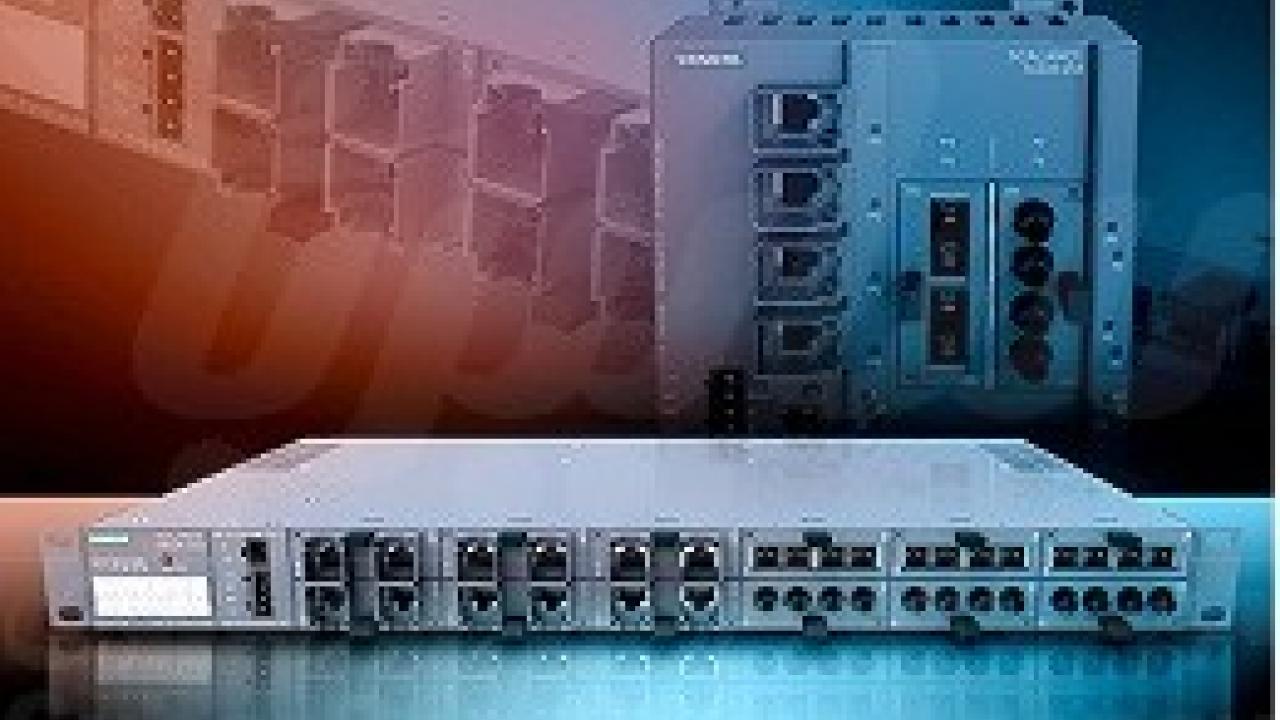
به گزارش واحد متخصصین سایبربان؛ سوئیچهای اسکالانس (SCALANCE) محصول شرکت زیمنس مدل300/X408 X- بهمنظور اتصال تجهیزات صنعتی نظیر PLC ها و HMI ها مورداستفاده قرار میگیرد. این سوئیچها از طریق رابطهای وبی، قابلیت پیکربندی با استفاده از مرورگرهای وبی مرسوم را فراهم میکند. این کار میتواند از طریق سرورهای FTP بهمنظور بارگذاری و دریافت فایلهای سختافزار انجام شود. بر اساس گزارش شرکت زیمنس این محصول در حوزههایی نظیر کارخانجات شیمیایی، مخابرات، زیرساختهای حساس، سدها، پایگاههای دفاع صنعتی، انرژی، غذا و کشاورزی، تأسیسات تجاری، سامانههای ترابری و آب و فاضلاب به کار رفته است. این شرکت برآورد میکند که محصولاتش بهصورت جهانی مورداستفاده واقعشده است.
تشریح آسیبپذیری:
شرکت زیمنس آسیبپذیری DoS را در سوئیچ اسکالانس خانواده X-300/X408 شناسایی کرده است. این آسیبپذیریها به صورت مستقیم توسط محققان به شرکت زیمنس گزارش شد. به همین منظور شرکت زیمنس سختافزار بروز رسانی شدهای را جهت کاهش آسیبپذیری گزارششده، ارائه کرد. لازم به ذکر است این آسیبپذیریها قابلیت بهرهبرداری از راه دور را دارند.
بهرهبرداری موفق از این آسیبپذیری باعث میشود که تجهیزات هدف حمله، راهاندازی مجدد شود و تا زمانی که راهاندازی کامل انجام نشود، هیچ بستهای ارسال نمیگردد. تأثیراتی که این آسیبپذیری برای سازمانها ایجاد میکند، برای هر سازمان کاملاً منحصربهفرد بوده و باید بهصورت موردی بررسی شوند. بررسی تأثیرات به معماری شبکه، محیط عملیاتی و محصولات بستگی دارد.

تشریح آسیبپذیریها به شرح زیر است.
حملات اختلال سرویس (DOS)
اجازه تجهیز و راهاندازی سیستم به کاربر توسط سرور FTP داده میشود این اجازه در صورتی داده میشود که بسته های خاصی از درگاه 21/TCP به سرور ارسال شود. بهرهبرداری موفق از این آسیبپذیری موجب میشود تجهیزاتی که هدف حمله واقع شدهاند راهاندازی شوند و تا زمانی که راهاندازی کامل انجام نشده است هیچگونه اطلاعاتی ارسال نمیشود. شناسهی CVE-2014-8479 به این آسیبپذیری اختصاصیافته است.
این آسیبپذیریها قابلیت بهرهبرداری از راه دور را داشته و یک مهاجم با سطح مهارت پایین میتواند از این آسیبپذیری بهرهبرداری موفق داشته باشد.
به همین منظور، شرکت زیمنس سختافزار بروز رسانی شدهای را جهت کاهش آسیبپذیریهای گزارششده در وبسایت خود ارائه کرد
در ادامه به منظور برقراری امنیت بیشتر در شبکه، پیشنهاد میشود اقدامات زیر انجام شود:
• جدا کردن سامانههای کنترل صنعتی از اینترنت
• شبکه سامانههای کنترل صنعتی و تجهیزات متصل به آن را پشت فایروال قرار داده و از شبکه اداری جدا کنیم
• زمانی که اپراتورها نیاز به دسترسی از راه دور دارند، از VPN استفاده کنند (لازم به ذکر است که VPN ها ممکن است آسیبپذیر باشند و باید بهصورت پیوسته بروز شوند)
محصولات آسیبپذیر:
• تمامی نسخههای سوئیچ اسکالانس خانواده X-300 تا قبل از نسخه V4.0
• تمامی نسخههای سوئیچ اسکالانس خانواده X408 تا قبل از نسخه V4.0